


こんにちは、k.katoです。
OCIのサイト間VPNは、1つのIPSec接続に、トンネルが2本用意されています。この2本をどちらもUPにして使うことで、冗長性が確保されます。
そのため、AWSとつなぐ場合も、同じように2本とも使えるはずだと、考えてしまいませんか?
ところが、AWSとつなぐ場合は、UPにできるトンネルが1本だけです。今回は、VPNを2本に分けてそれぞれ1本のトンネルだけを使い、BGPで冗長化する方法をご紹介したいと思います!
サイト間VPNを2本に分けて冗長化する方法は、公式のドキュメントでは案内されていません。この記事は、私の検証環境で試した結果です。なお、OCIとAWSの接続には、本来、専用のプライベート接続(AWS Interconnect – マルチクラウド)も用意されており、こちらを使用するべきかもしれません。(2026年11月時点では、日本のリージョンでは提供されていません)。
なぜ、1つのVPNでは冗長化できないのか
サイト間VPNは1つの接続にトンネルが2本あります。
オンプレミスの機器とつなぐ場合は、この2本をどちらも使えます。相手の機器が1台でIPアドレスが1つなので、AWS(またはOCI)の2本のトンネルがどちらも同じ相手につながるためです。
なお、トンネルに「1」や「2」という区別はありません。便宜上、番号を付けて呼んでいるだけです。
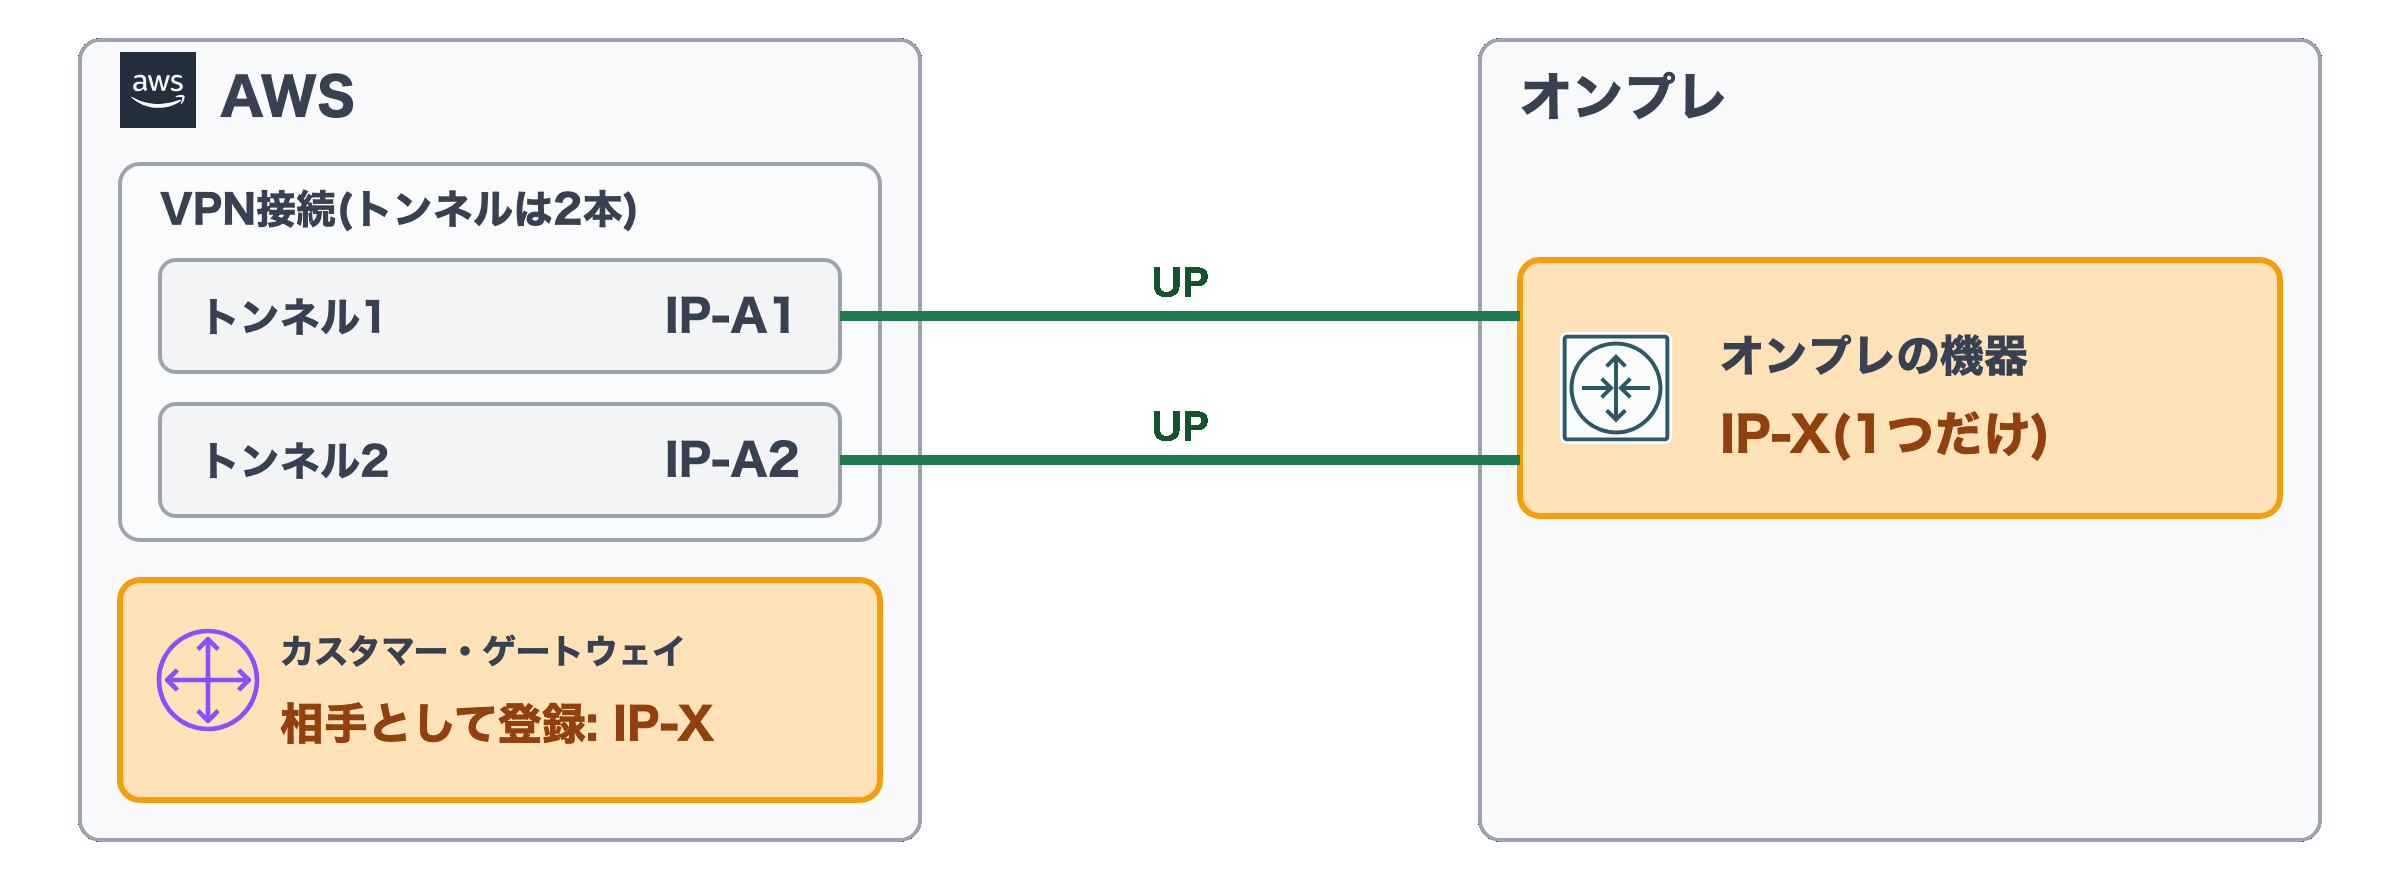
ところが、OCIとAWSをつなぐ場合は事情が変わります。どちらのVPNもトンネルごとに別のIPアドレスを持っているからです。
AWSでは接続先の機器を「カスタマーゲートウェイ(CGW)」として登録します。OCIでは、同じ役割のものが「CPE」です。この登録できる相手のIPアドレスはどちらも1つだけです。
参照: AWS Site-to-Site VPN 接続のカスタマーゲートウェイのオプション
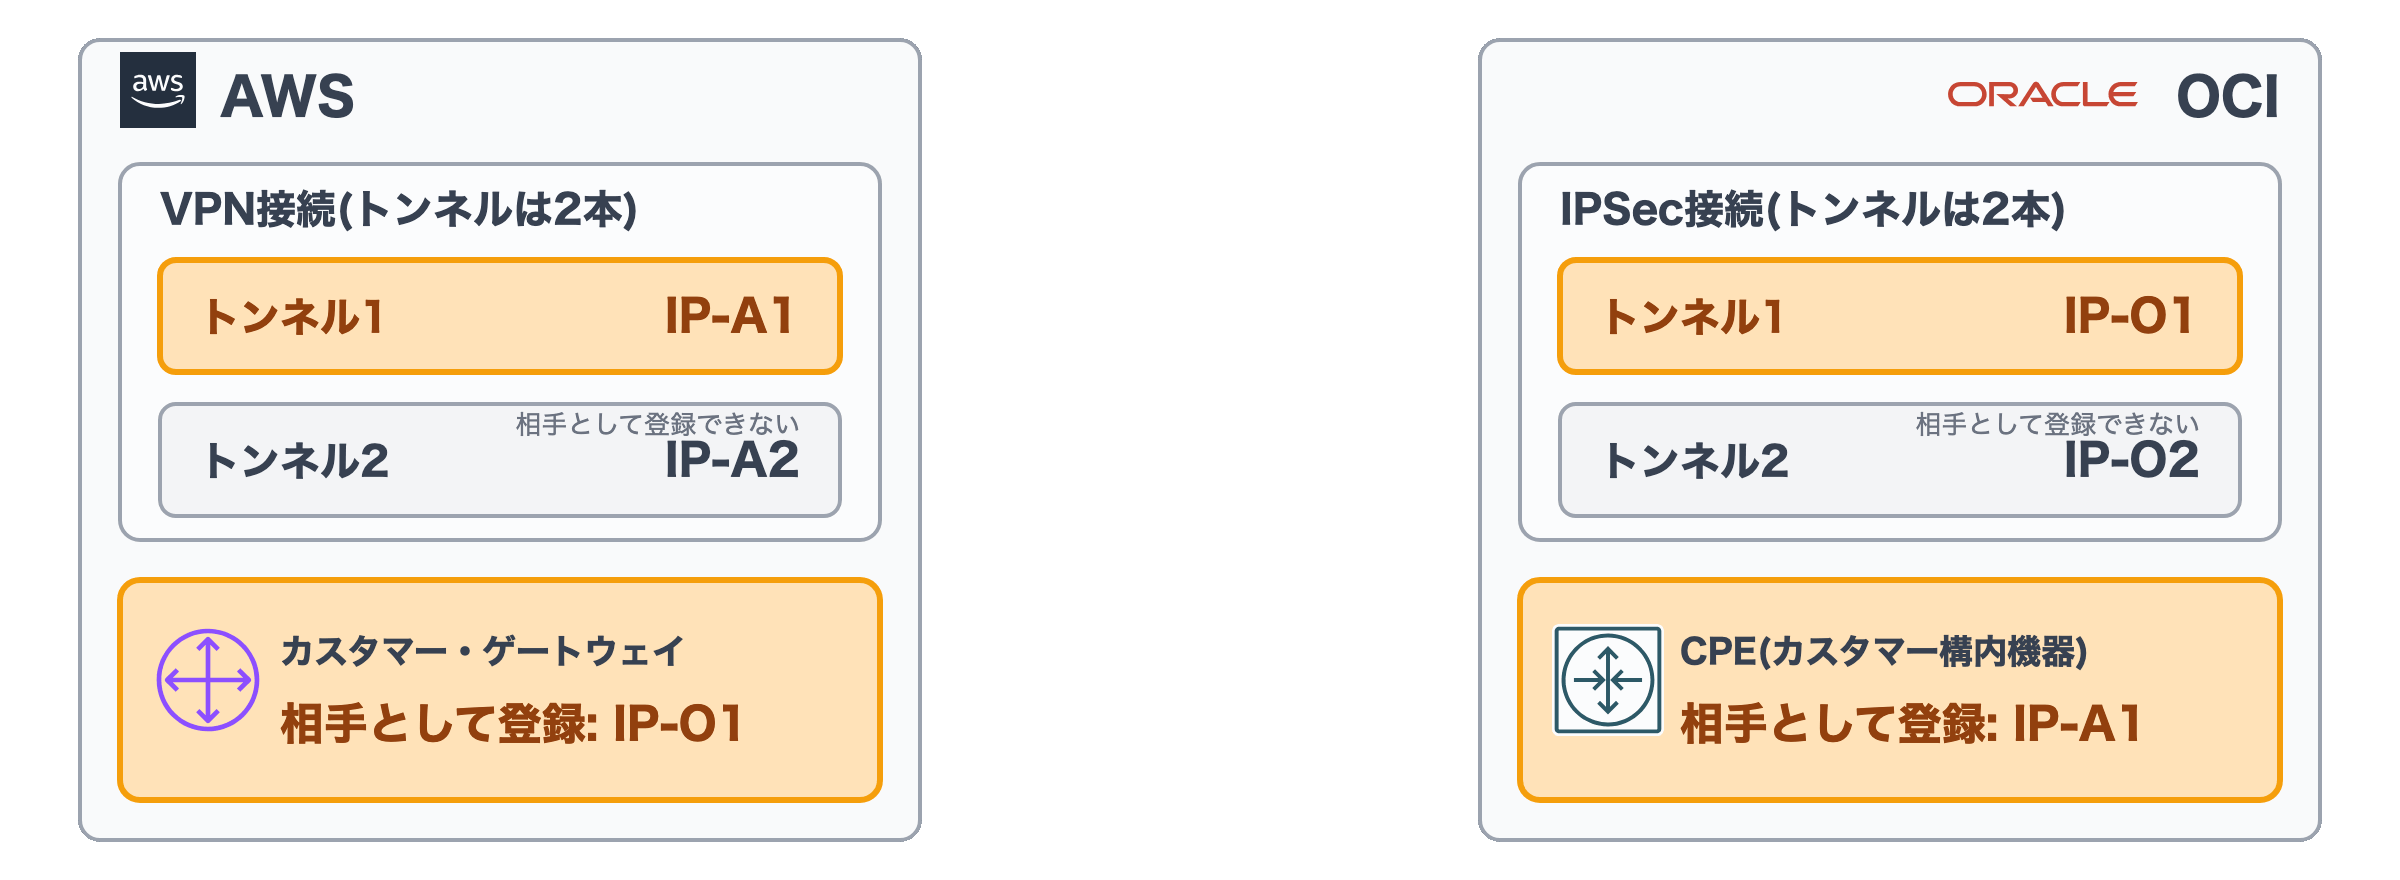
相手のトンネルのIPアドレスは2つあるのに登録できるのは1つです。そのため、つながるのは1本だけで、もう1本はつながりません。OCIのCPEは作成したあとで変更できないため、あとから2本目に切り替えることもできません。
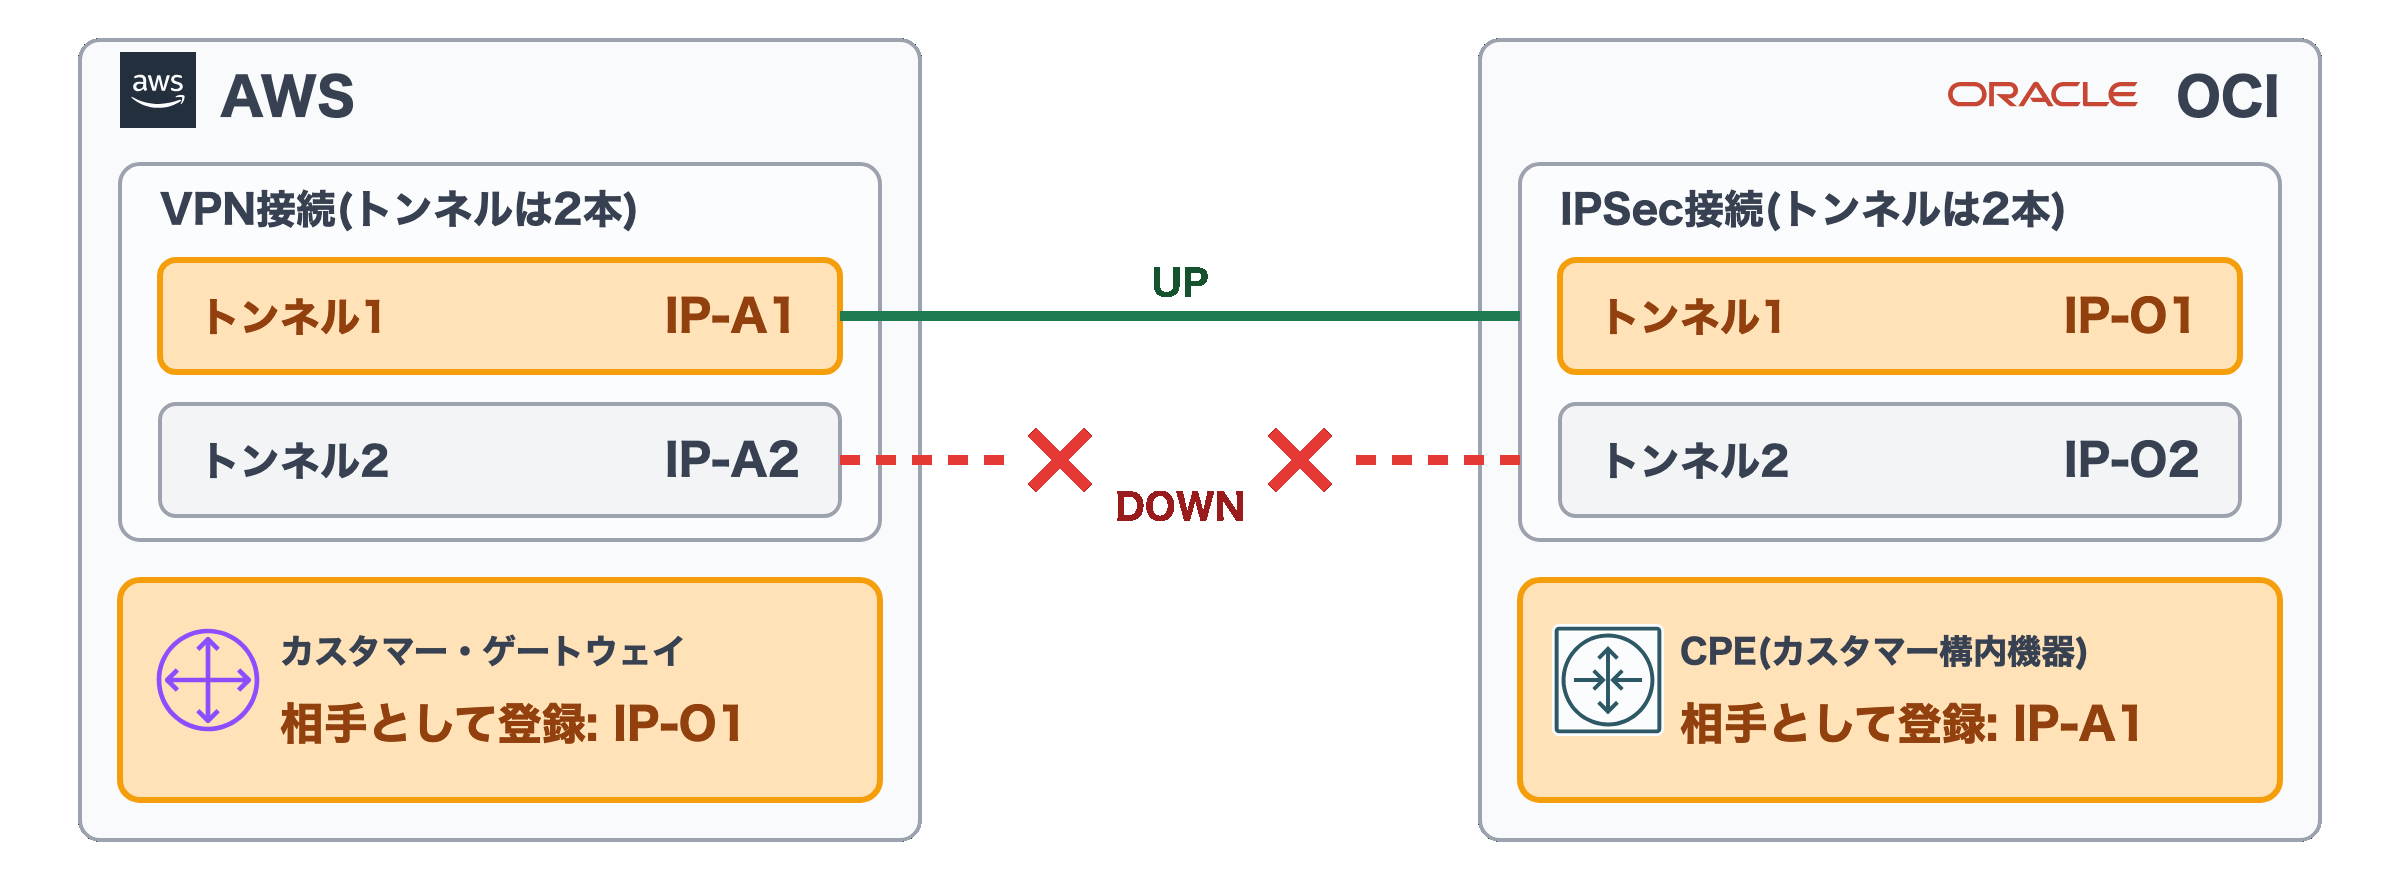
1本だけだと、メンテナンスや障害で通信が止まってしまいますね。そこで、VPNそのものを2本作ることにしました。
構成
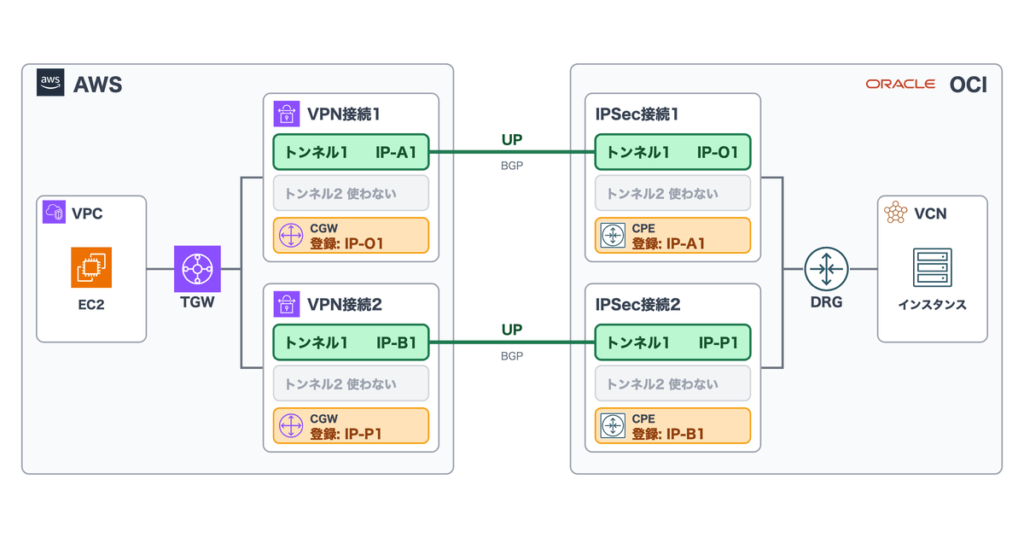
構成は次のとおりです。VPNを2本作り、それぞれ1本のトンネルだけを使います。もう一方のトンネルは使いません。
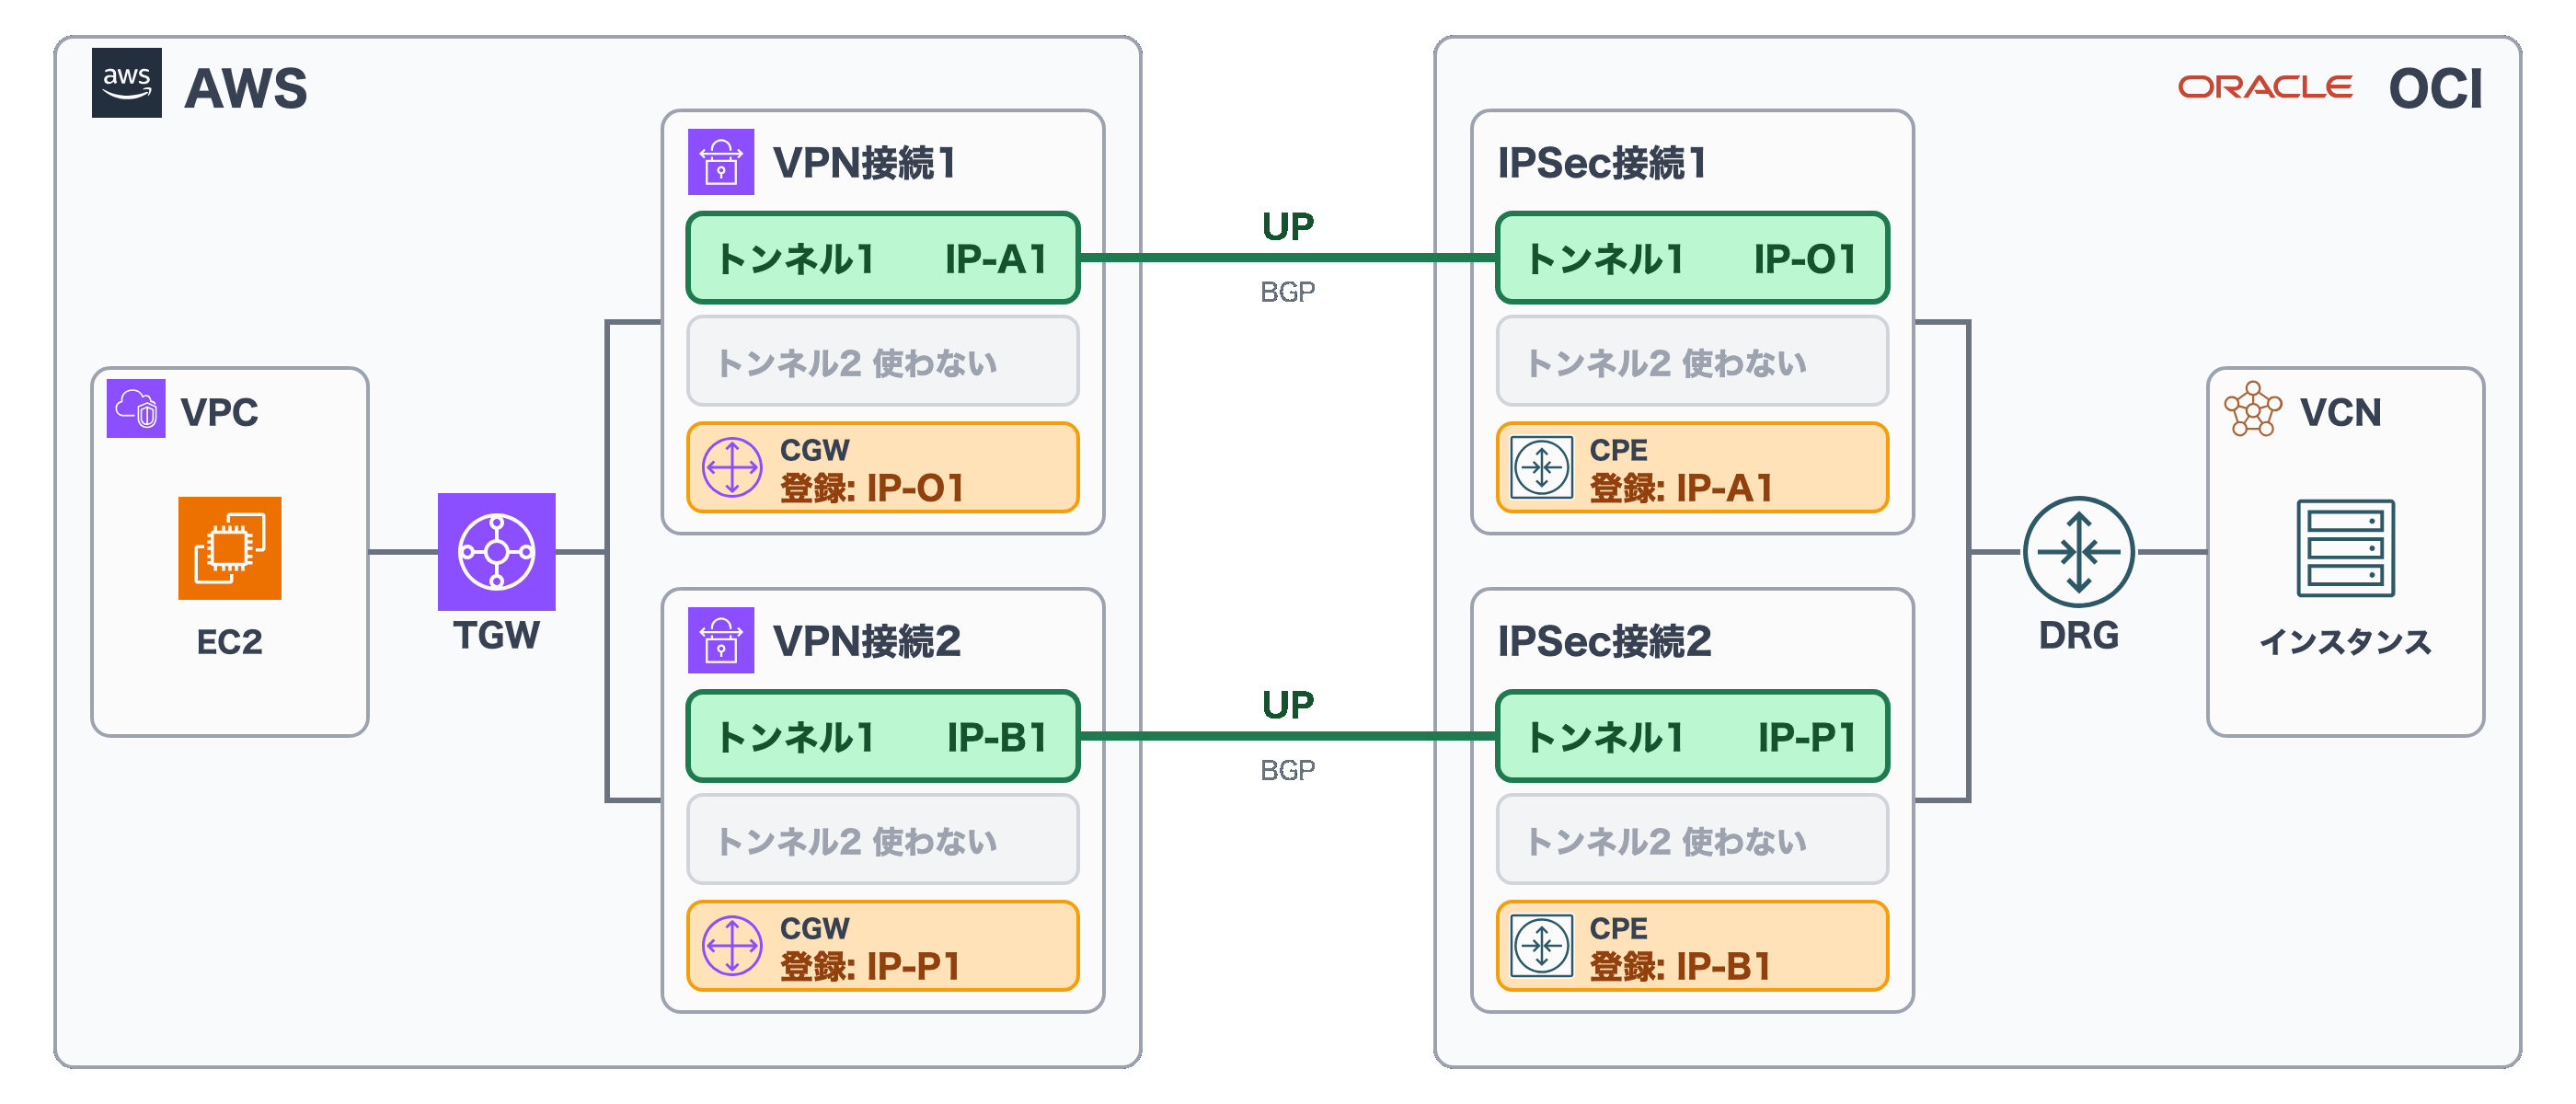
なお、2つのVPNでOracle VPN IPが同じになることがあります。その場合の対処は構築の流れの章で説明します。
片方のVPNが止まっても、もう片方で通信を続けられれば、冗長化できたことになります。この記事では、AWS側で何も操作しなくても、通信が戻ることを確かめます。
なぜ、BGPにしたのか
ルーティングは、静的ルーティングとBGPのどちらも選べます。今回はBGPにしました。理由はAWS側にあります。
AWSのTGWでは、静的ルートの向け先にVPN(アタッチメント)を1つしか選べません。同じ宛先に2つのVPNを向けた静的ルートは書けないため、障害のときはAWS側で手動で、向け先をもう片方のVPNに書き換えることになります。
静的ルーティング:AWS側で手動の切り替えが必要です。なお、OCI側は静的ルーティングでも、ルートが動的にDRGにインポートされるので冗長化できます。BGP:両側のルート表で2本のVPNの経路が自動で入れ替わります。手動の操作は要りません。
構築の流れ
構築は、Oracleの公式手順(OCI-to-AWS)に沿って進めます。AWSとOCIで払い出されたIPアドレスを交互に使って作る流れです。
なお、AWSの「事前共有キー」と、OCIの「共有シークレット」は、同じ役割の値です。この記事では、AWSの話では事前共有キー、OCIの話では共有シークレットと書きます。値は、どちらも「AWSOCIAWS」にしました。
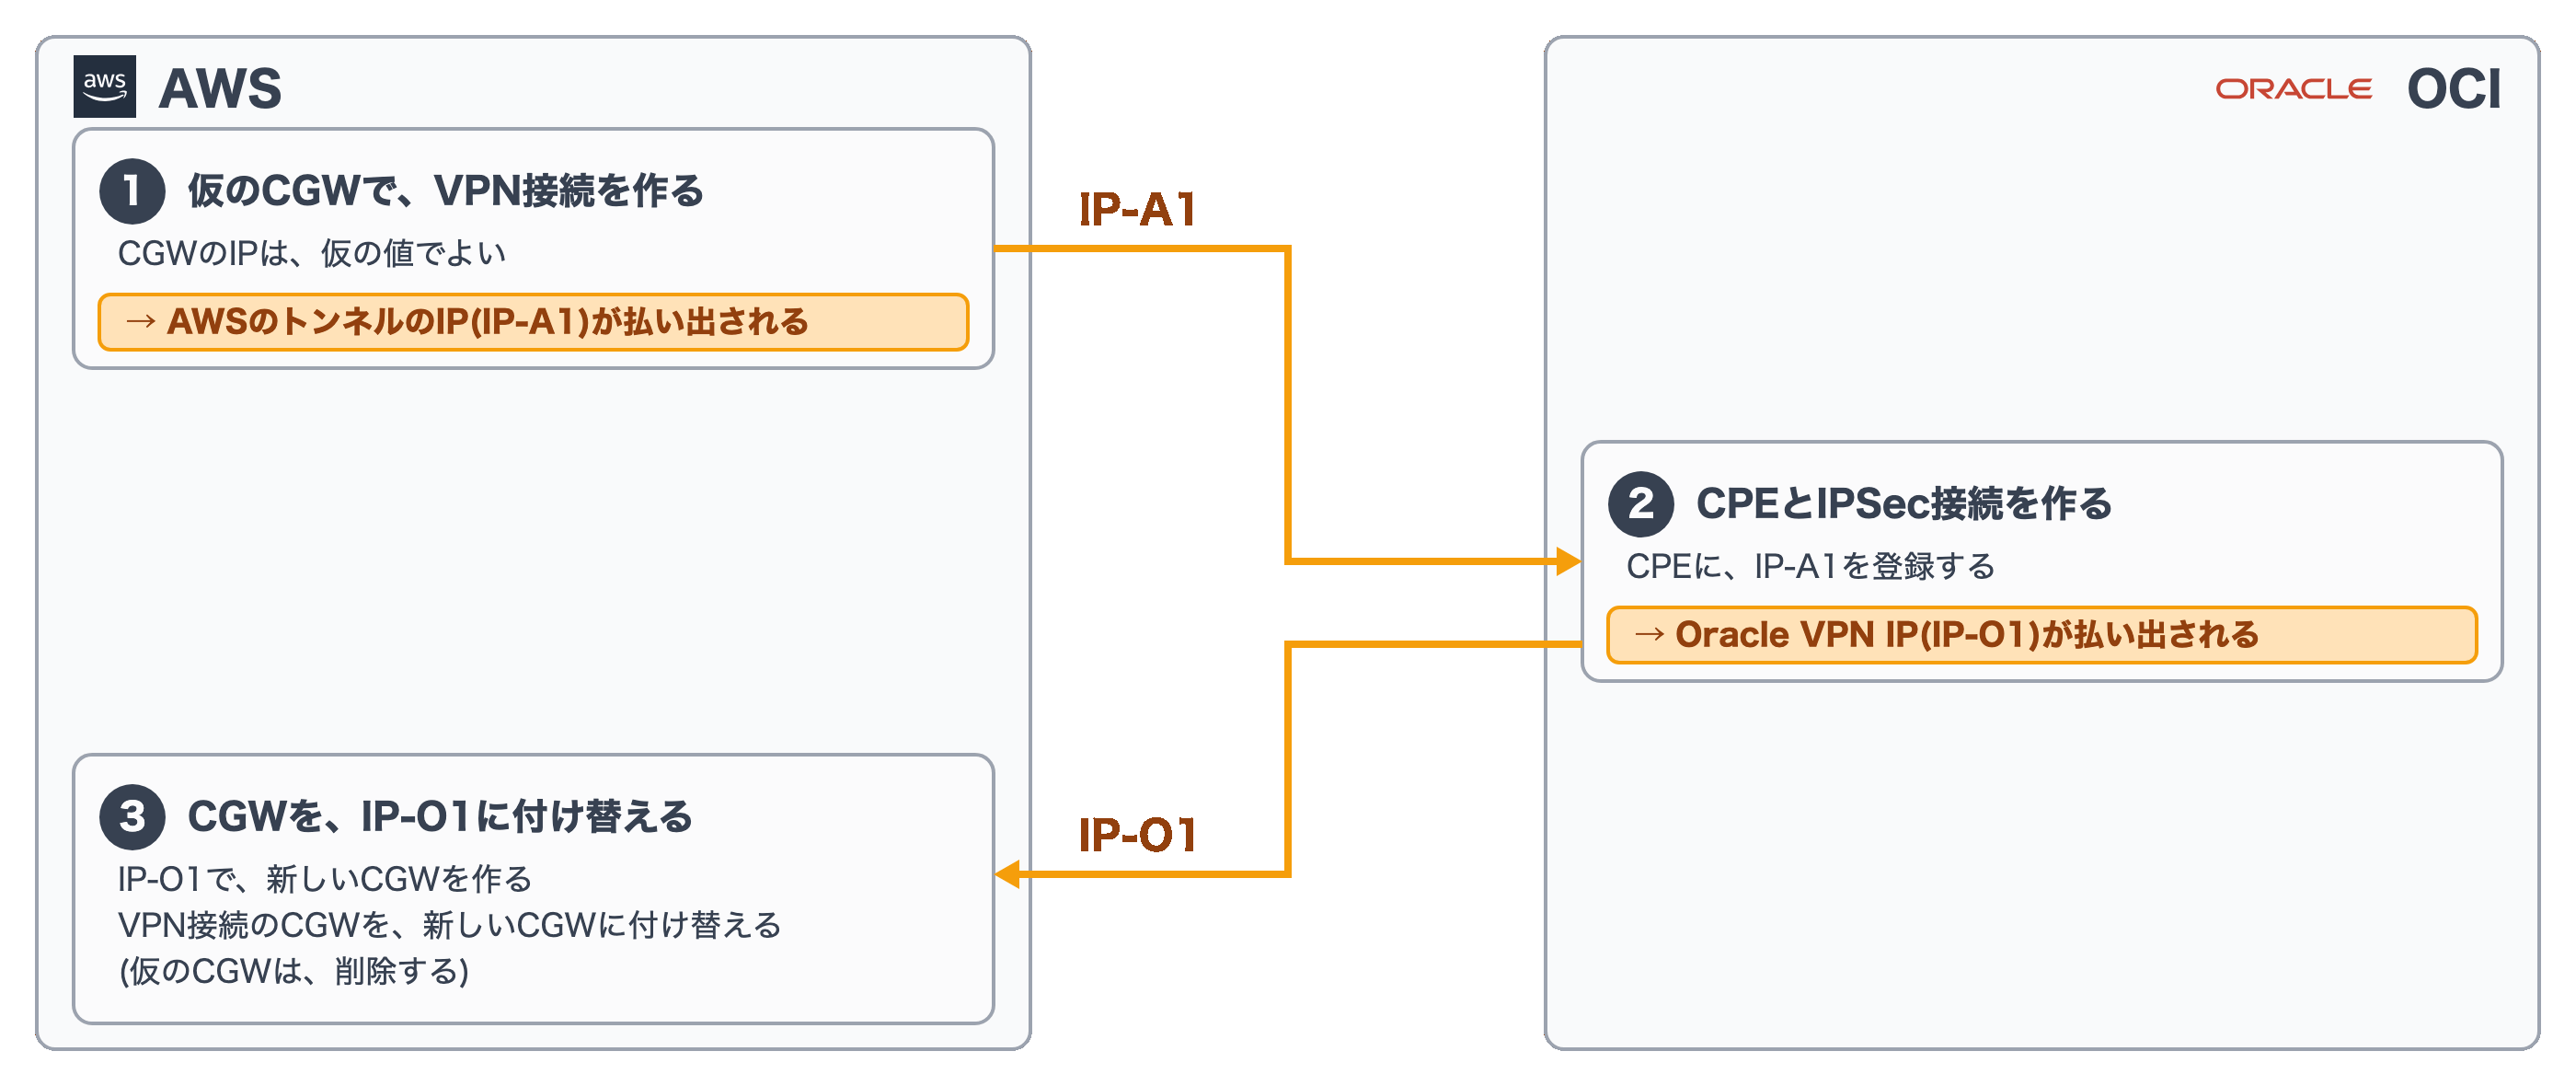
これを2回繰り返して、VPNを2本作ります。
Oracle VPN IPが、同じになることがあります
2本目のVPNを作ると、1本目のVPNとトンネルのOracle VPN IPが同じIPで払い出されることがあります。作ったあとに分かります。私の環境でも画像のように、同じIPになってしまいました。
なお、画像のVPN2のトンネルは、元々トンネル2だったものを、トンネル1に名前を修正したものです。AWS側はトンネル1なので、合わせたかったのです。
※ 横に並んだ画像は、横にスクロール(スワイプ)すると、次の画像が見られます。
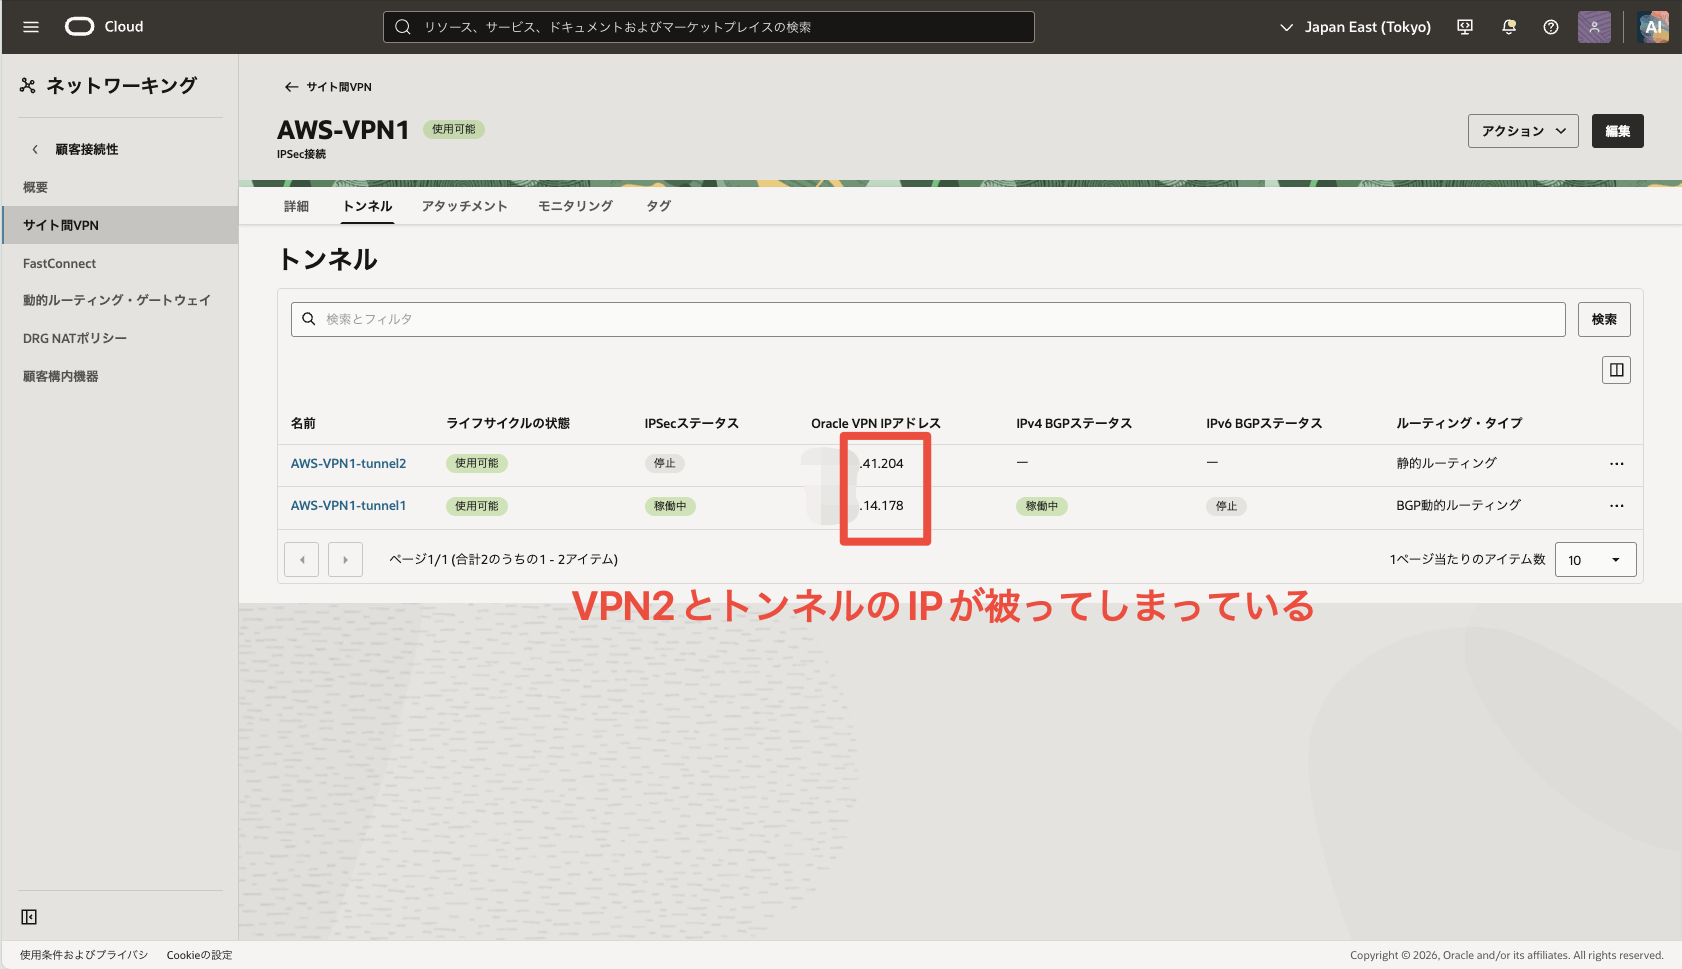
(1/2)OCI:VPN1のトンネル一覧
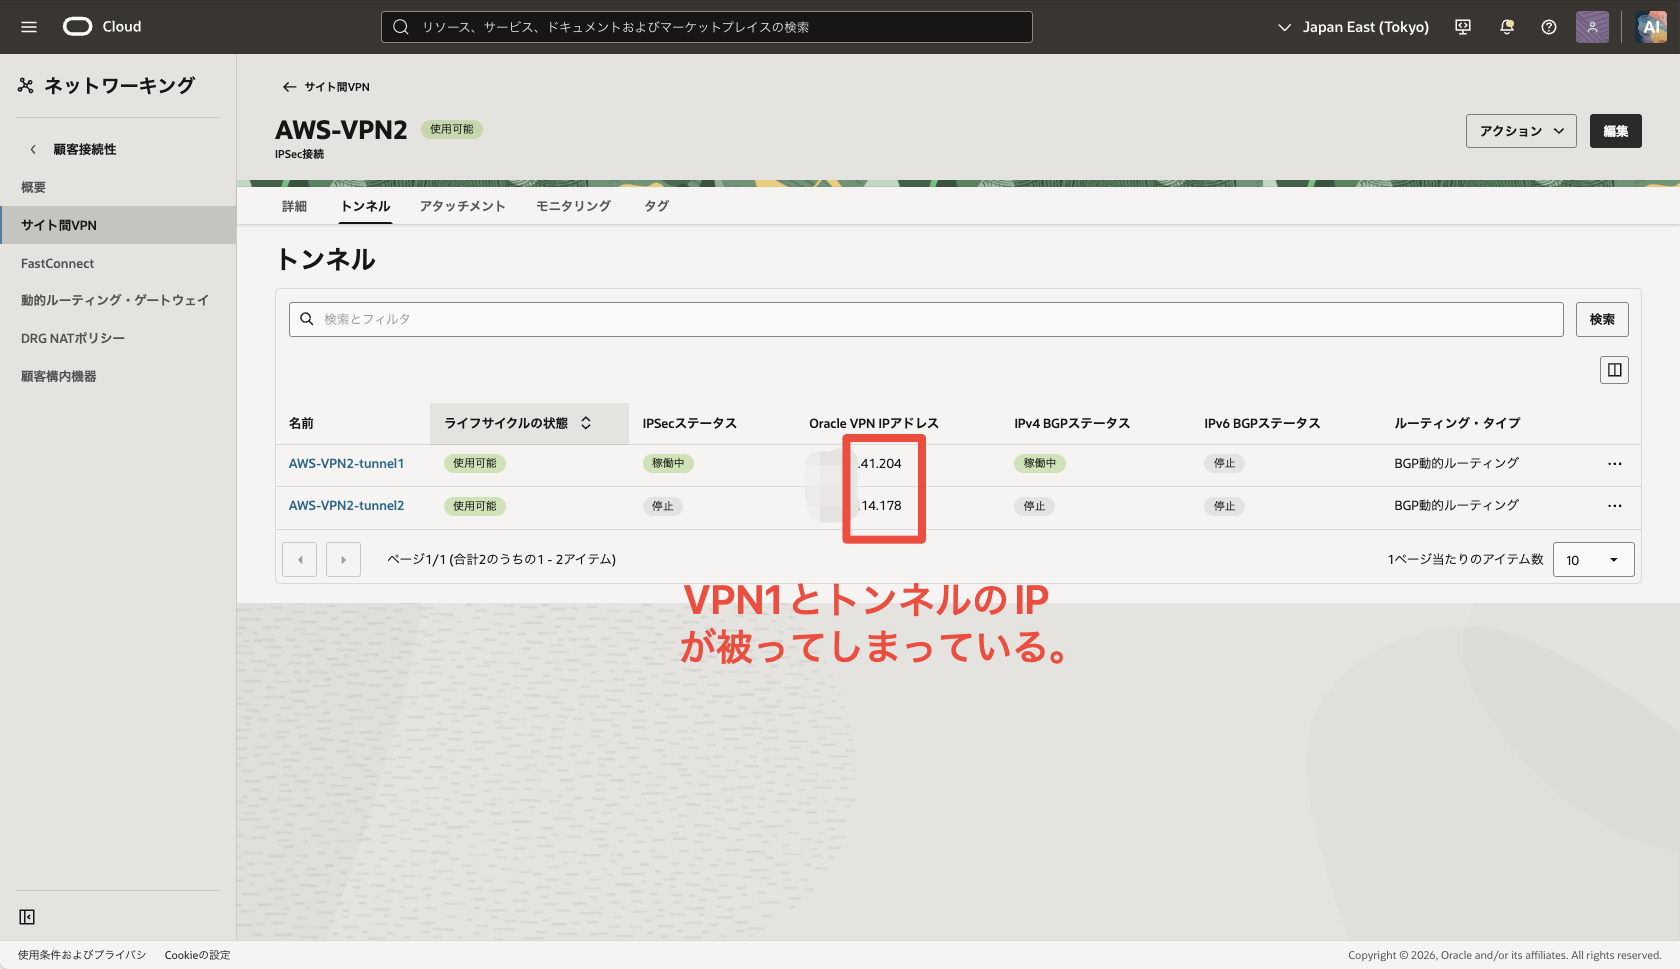
(2/2)OCI:VPN2のトンネル一覧。VPN1と同じIPが払い出されている
同じIPなら同じ終端(機器)を共有している可能性が高く、このままではVPNを2本に分けた意味が薄れてしまいます。そこで、2本のVPNで、Oracle VPN IPが別になるトンネルを選んで使うことにします。
私の環境では、VPN1のトンネル1とVPN2のトンネル1が同じIPでした。そのため、VPN1はトンネル1を、VPN2はもう一方のトンネルを使いました。
OCIで使える共有シークレットは、数字・英字・スペースだけです。AWSが自動で払い出す事前共有キーには、ピリオド(.)などの記号が入ることがあり、OCIで共有シークレットを入力するときに初めて気づくことになります。そこで、AWSでVPN接続を作るときに、「トンネルオプション」の事前共有キー(PSK)で、あらかじめ英数字だけで作ったキーを指定しておくのがおすすめです。
参照: AWSへのVPN接続(この手順は、トランジット・ゲートウェイではなく、仮想プライベート・ゲートウェイを使う場合です)、AWS Site-to-Site VPN の開始方法、サポートされているIPSecパラメータ
検証
片方のVPNのトンネルを止めて、通信がどうなるかを確かめます。AWS側で何も操作しなくても、通信が戻ることを以て成功としたいと思います!
検証では、OCI側からAWSのEC2に、pingを流し続けます。そして、OCI側でトンネルを止めます。トンネルは2回、別々のものを止めます。
pingを流し続けてみる
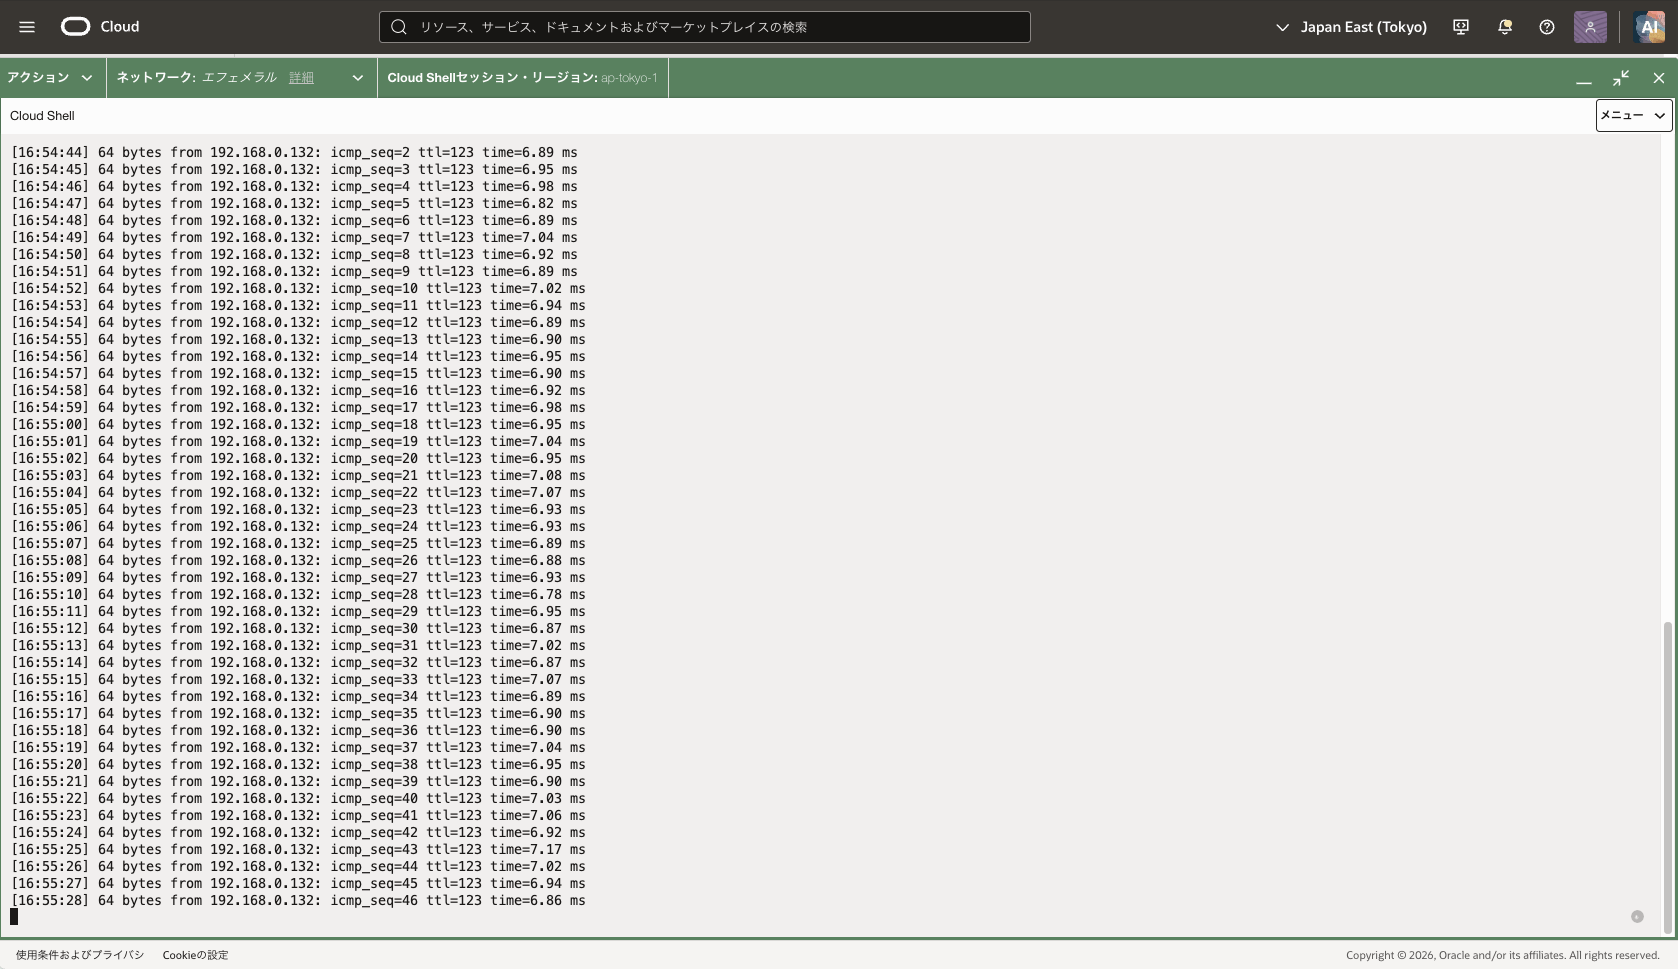
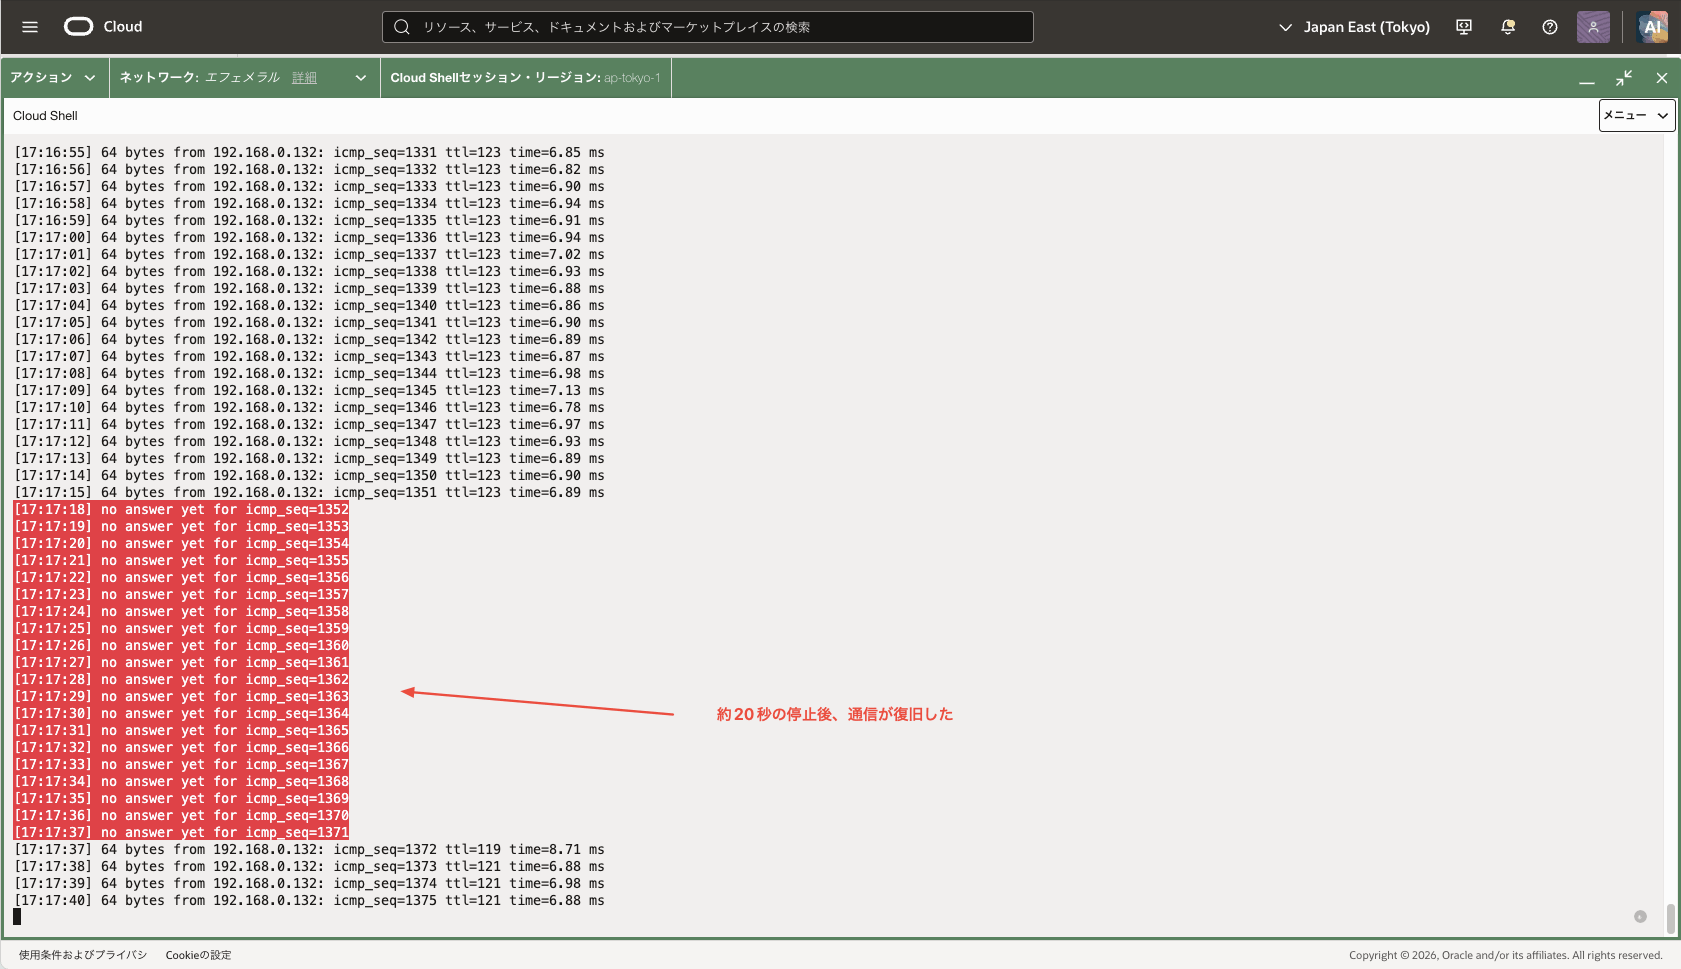
まず、pingを流し続けてみましょう。pingはそのままだと通信が止まっているかどうかが分かりにくいので、時刻と、応答がなかった間の「no answer」(赤字)が表示されるようにしています。
通っているVPNを確認する
pingを流すと、OCIのモニタリングでトンネルごとのメトリクスがこのように変わりました。OCIからAWSへの通信(送信バイト)とAWSからOCIへの通信(受信バイト)で、通っているトンネルが違います。
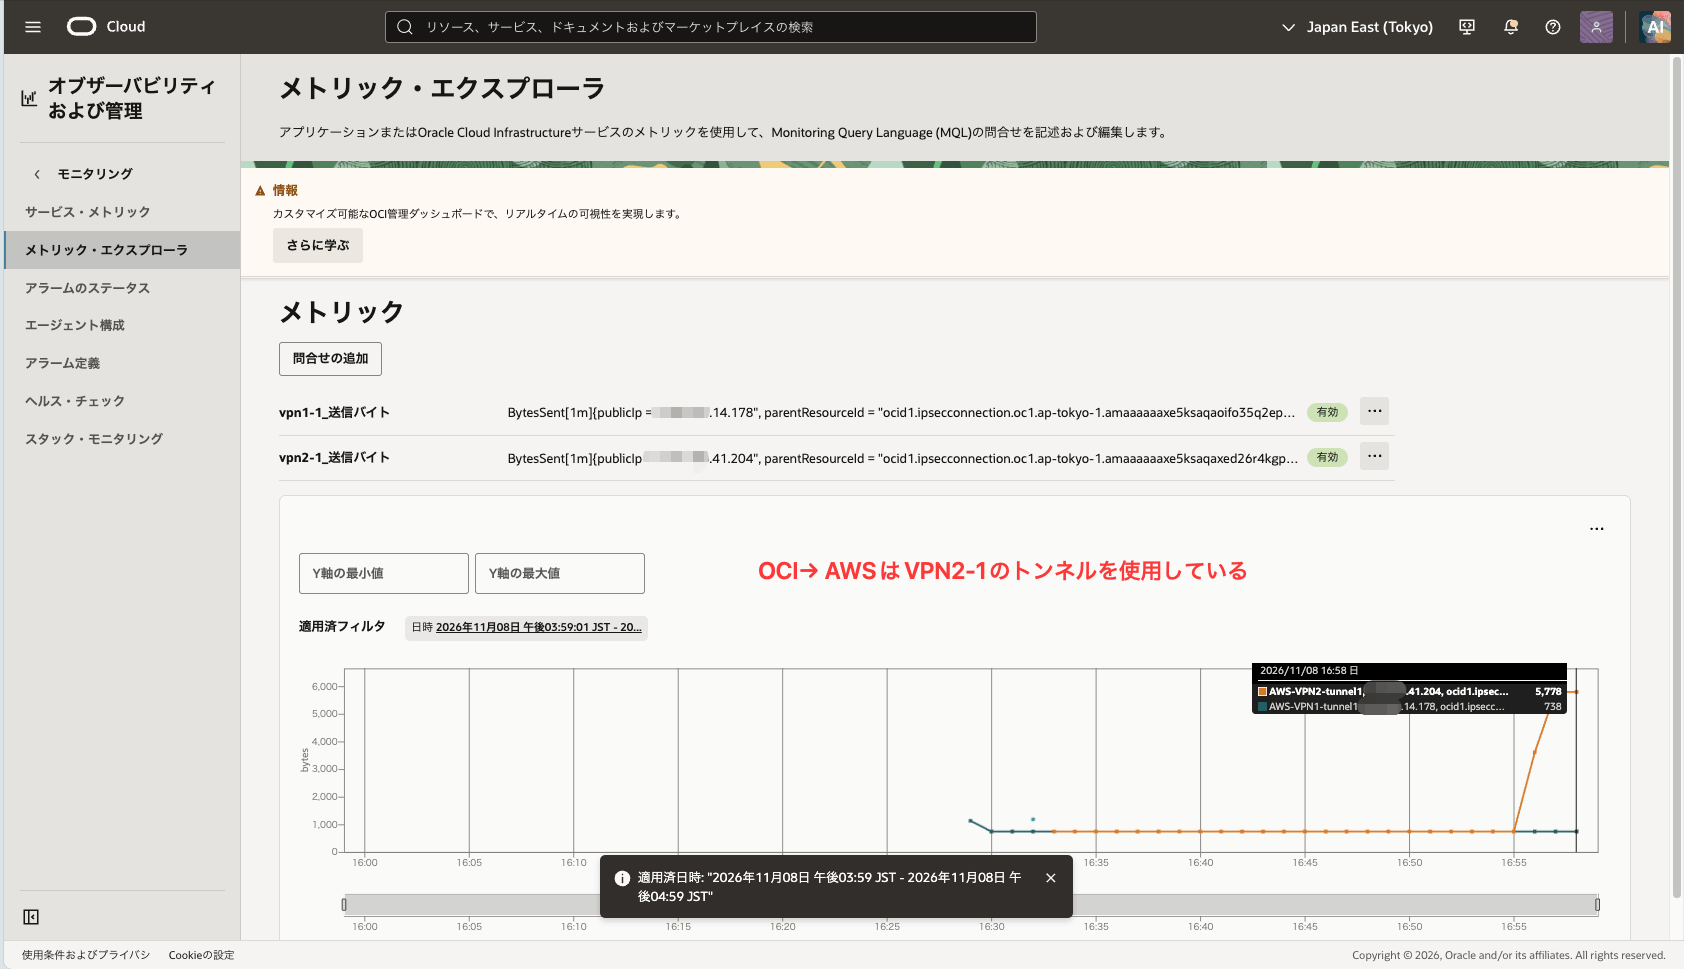
(1/4)OCI:モニタリング(送信バイト)。OCIからAWSへは、VPN2のトンネル1を通っている
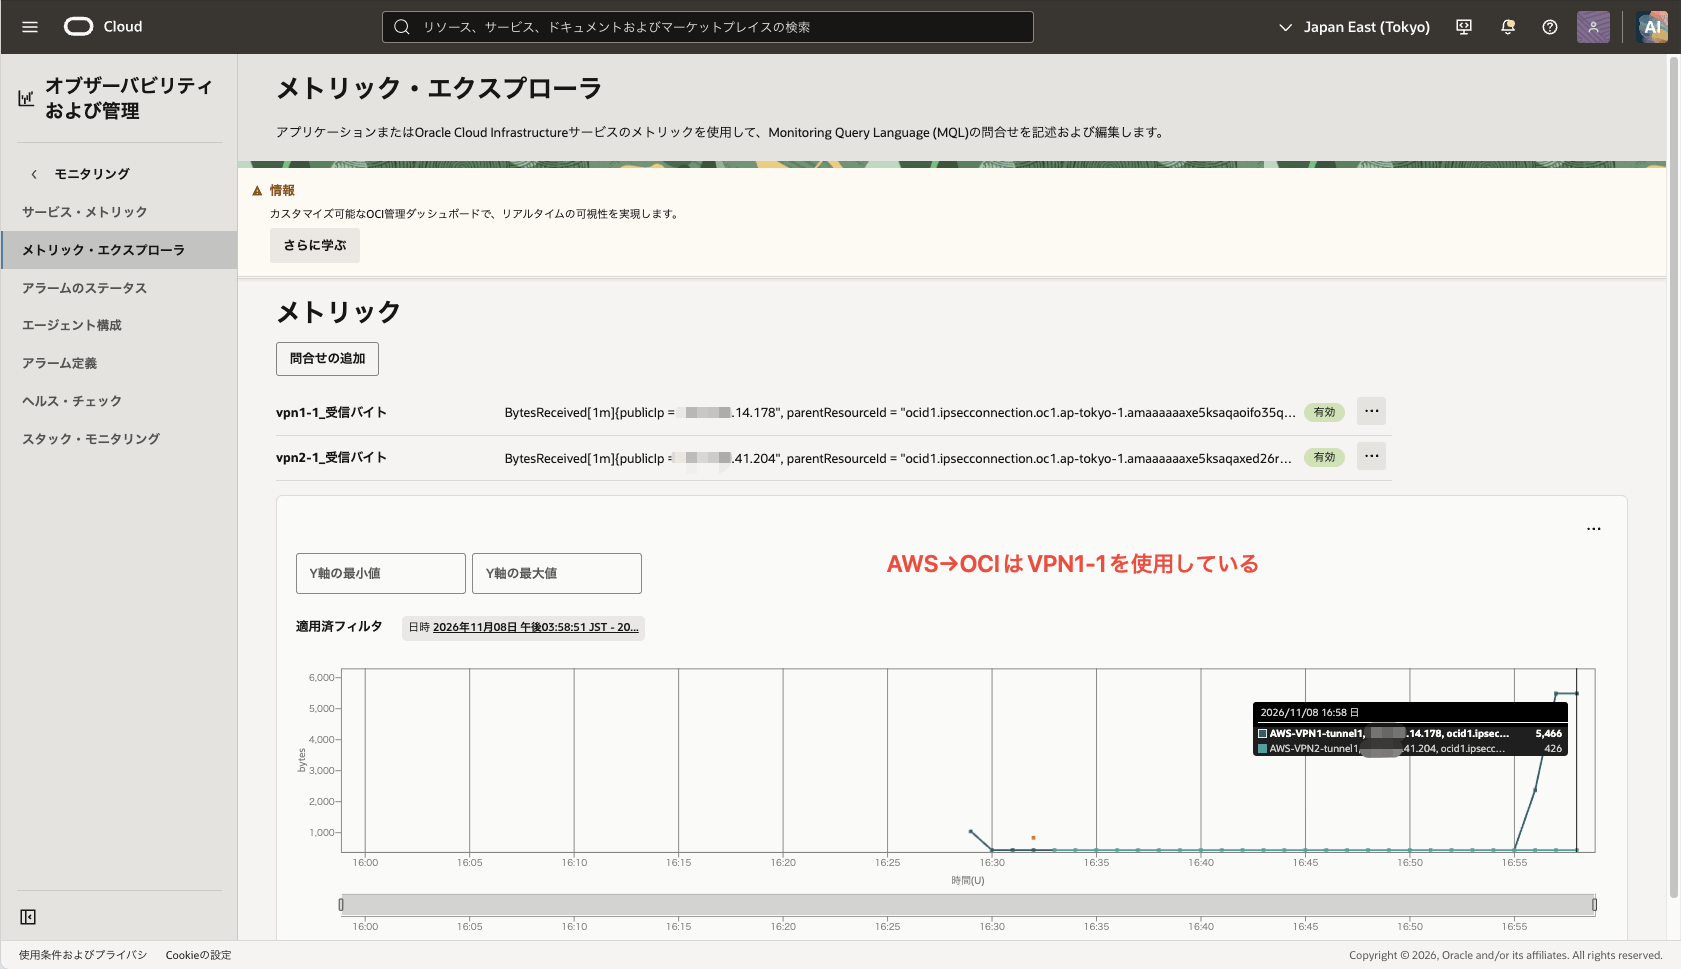
(2/4)OCI:モニタリング(受信バイト)。AWSからOCIへは、VPN1のトンネル1を通っている
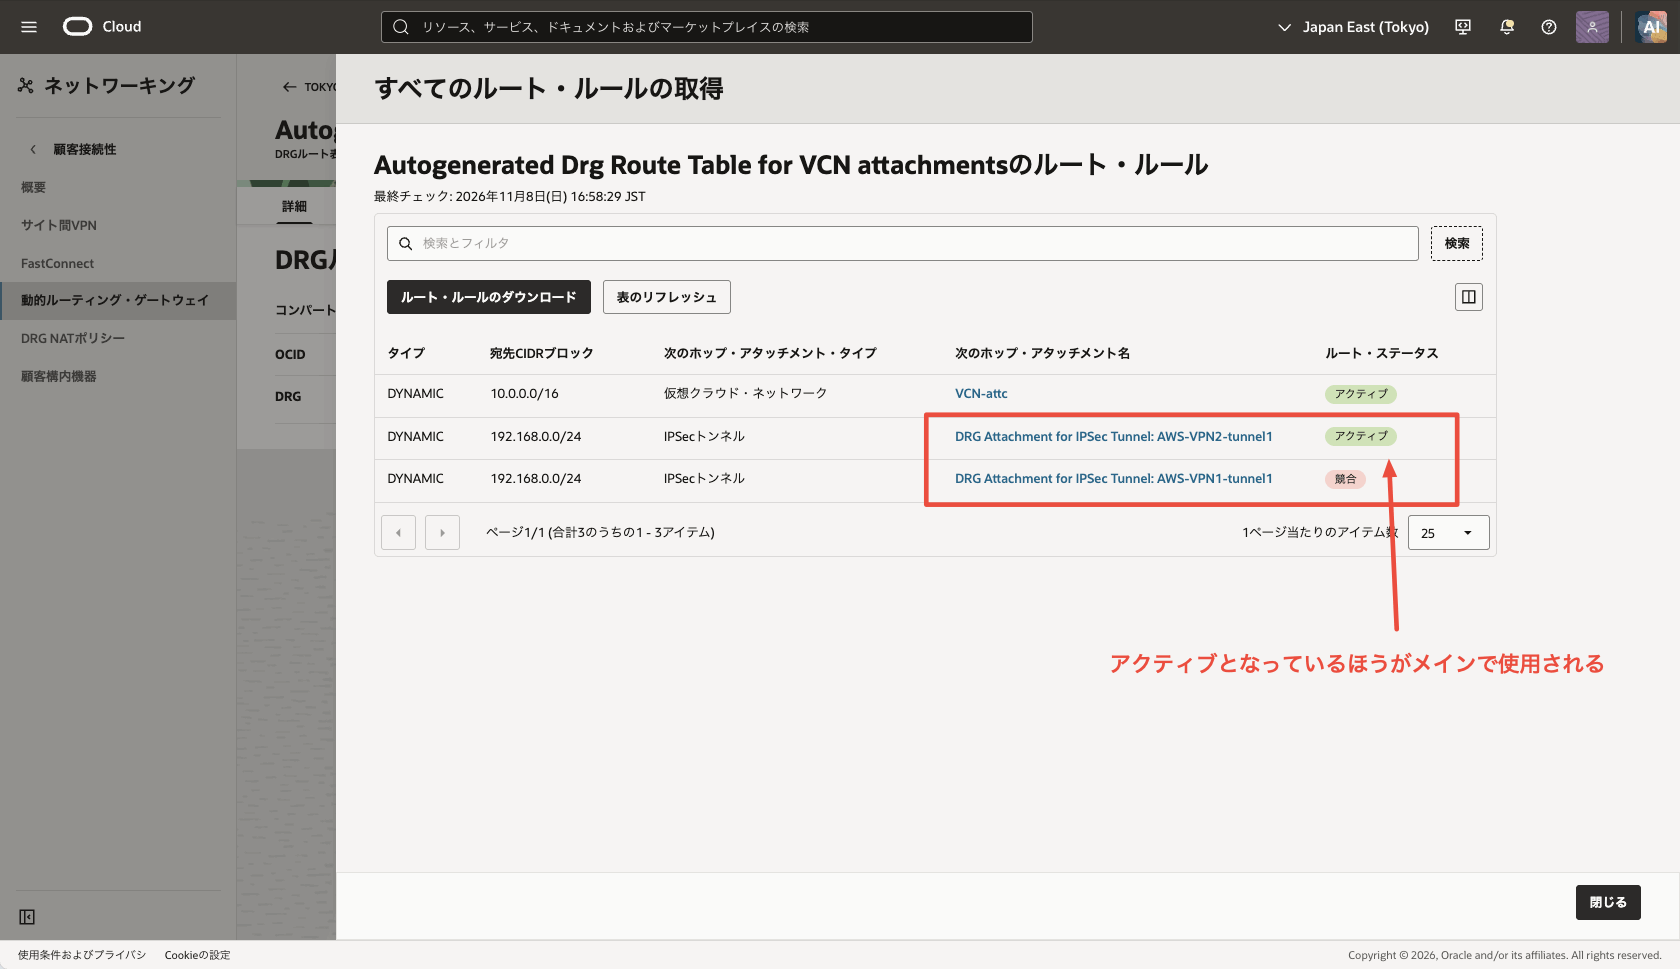
(3/4)OCI:DRGのルート表。同じ宛先の経路が、2本のVPNから来ている。アクティブ(使われる)のはVPN2のトンネル1
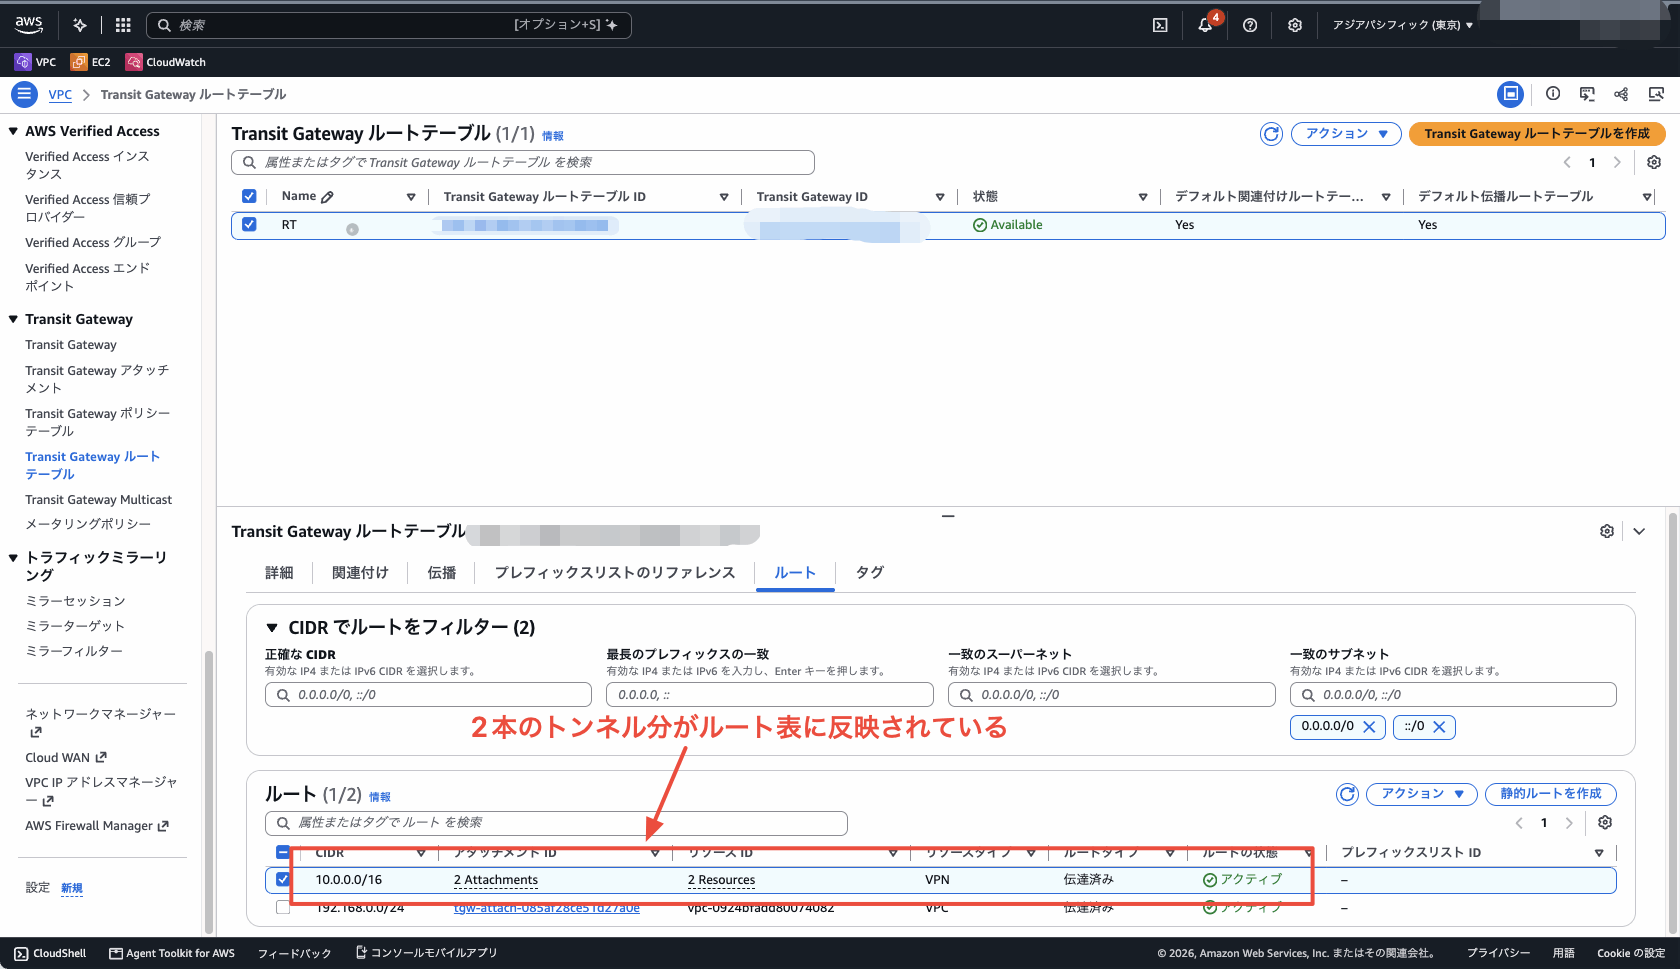
(4/4)AWS:TGWのルート表。OCI宛の経路が、2つのアタッチメントから来ている
メトリクスを見ると、OCIからAWSへの通信はVPN2のトンネル1、AWSからOCIへの通信はVPN1のトンネル1を通っていることが分かります。
OCIからAWSへの通信
▶
AWSからOCIへの通信
DRGのルート表では、同じ宛先(AWS側のCIDR)の経路が2本のトンネルから来ています。使われるのは「アクティブ」のVPN2のトンネル1で、VPN1のトンネル1の経路は「競合」と表示されます。
通信が通っていないVPNを止めても、何も変わりません。そこで止める前に、どのVPNを通っているかを確認します。
検証1:OCIからAWSへの通信が通っている「VPN2のトンネル1」を止める
トンネルは、OCI側の共有シークレットを変えて止めます。AWS側の事前共有キーと値が食い違うので、トンネルが確立できなくなります。
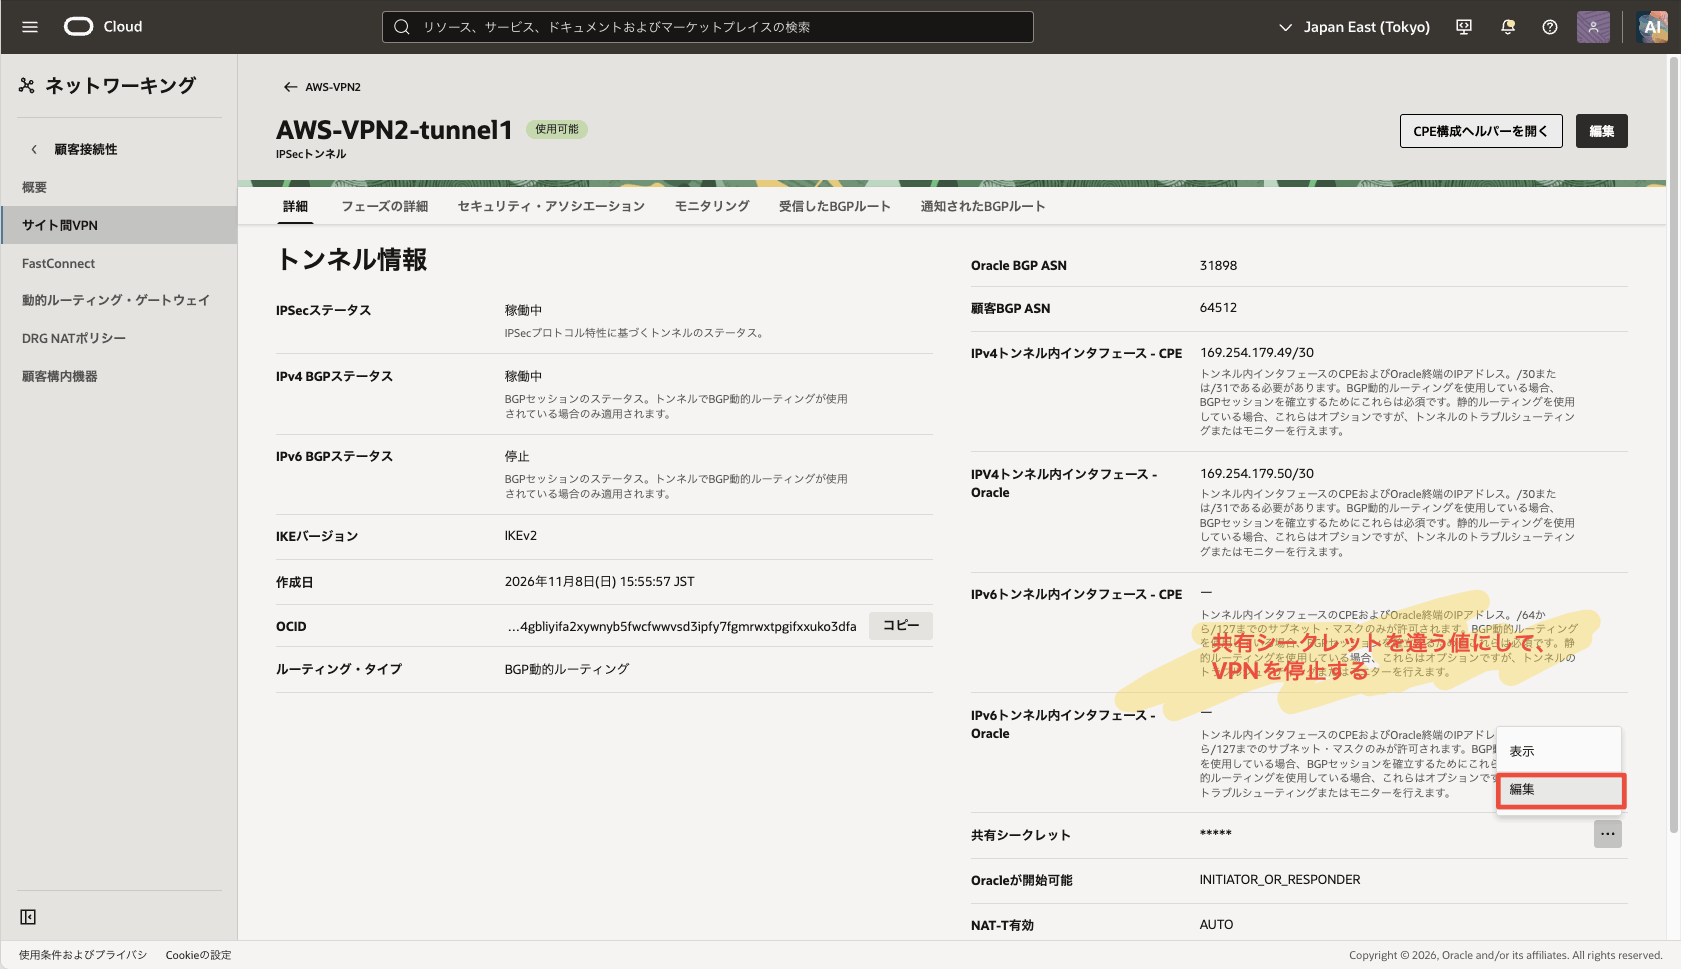
(1/3)VPN2のトンネル1の詳細。「…」から、共有シークレットを編集する
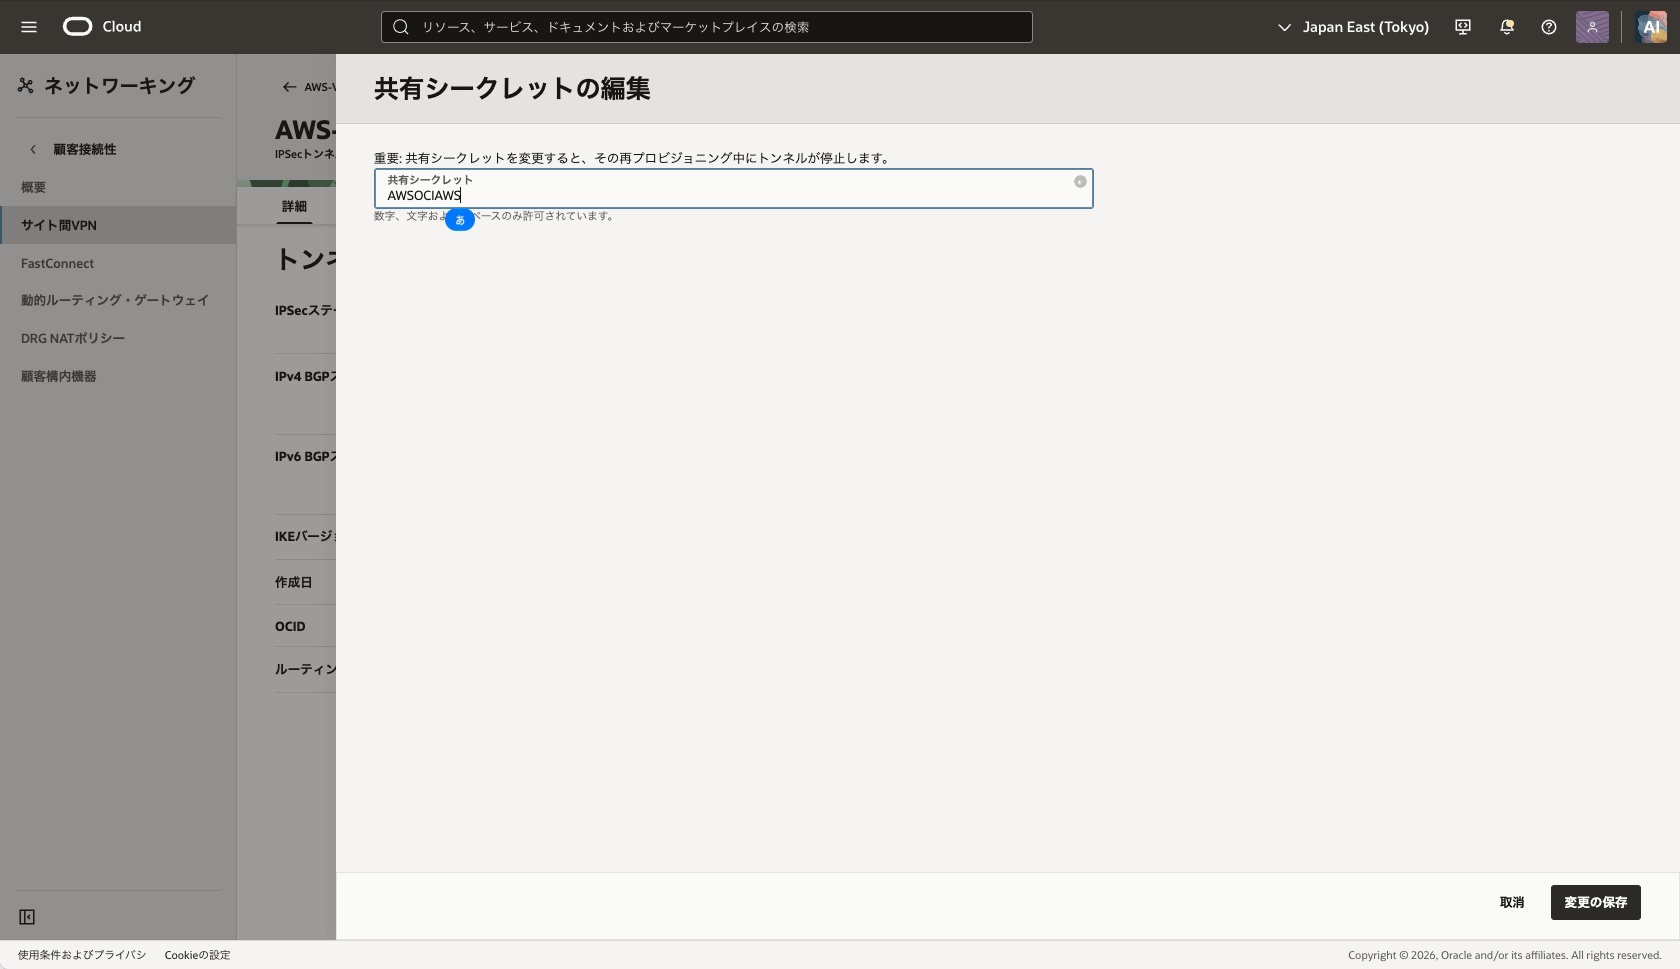
(2/3)元の共有シークレットの値(AWSOCIAWS)
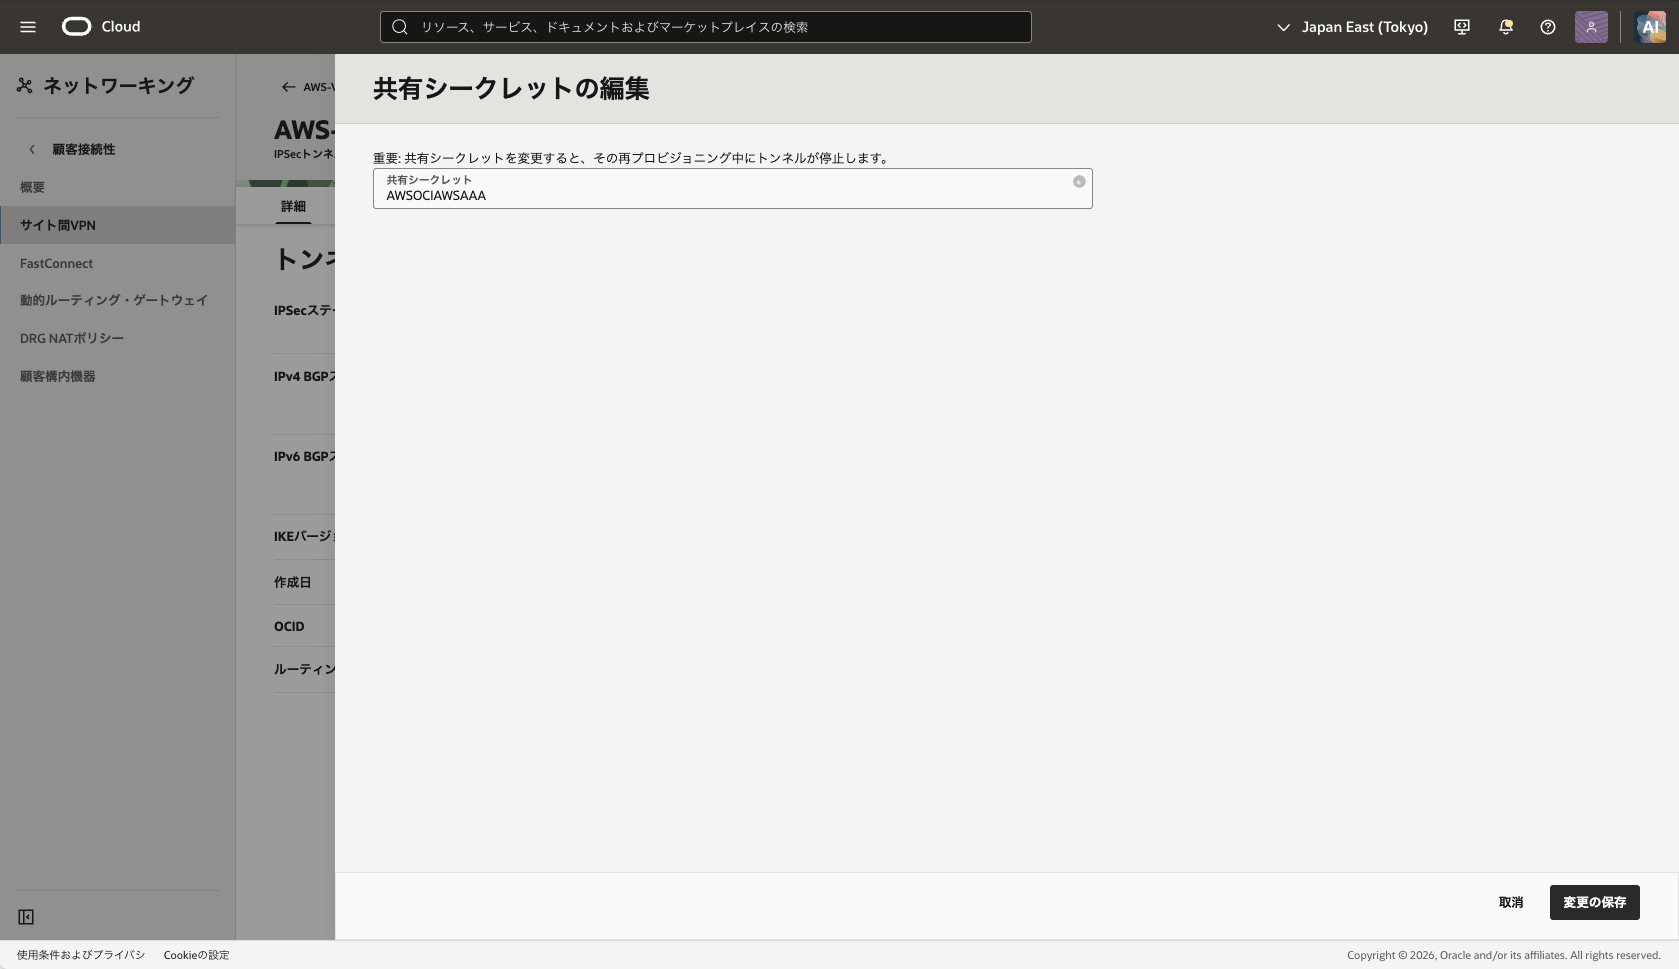
(3/3)値の後ろに「AAA」を足して(AWSOCIAWSAAA)、トンネルを止める
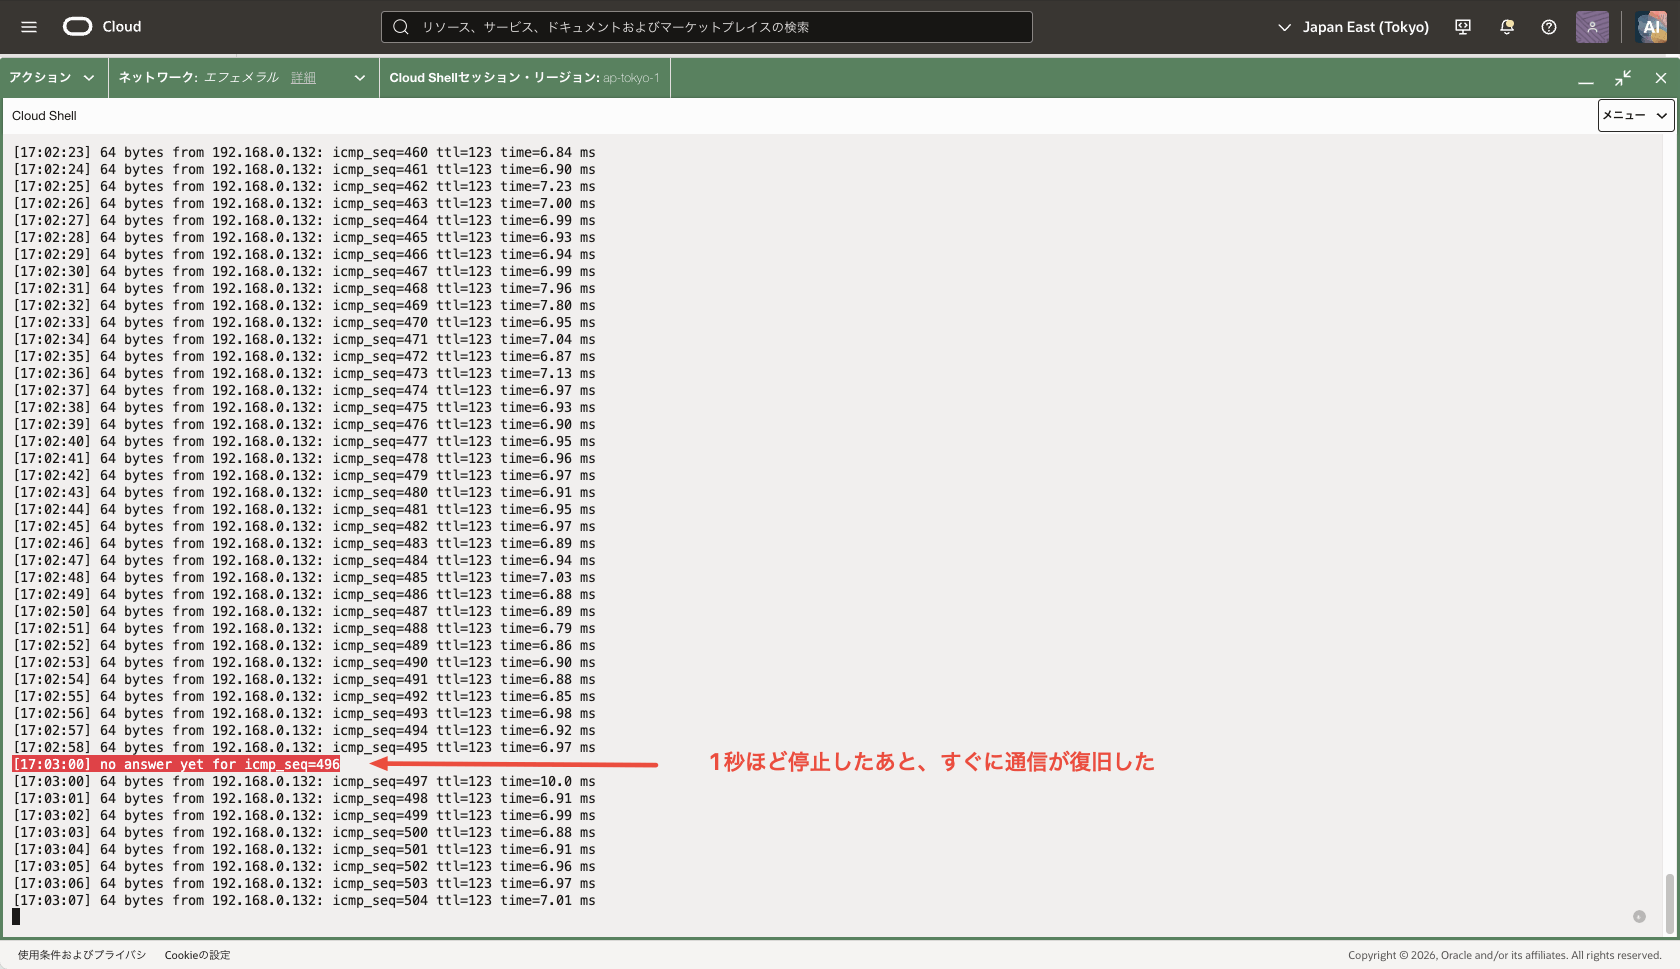
結果です。まず、pingは「no answer」が1回だけ表示されて、約1秒で通信が戻りました。
次に、ルート表です。BGPで経路をやり取りしているので、止まったトンネルの経路は自動で消えます。
2-1 アクティブ
1-1 競合
→
2-1 経路なし
1-1 アクティブ
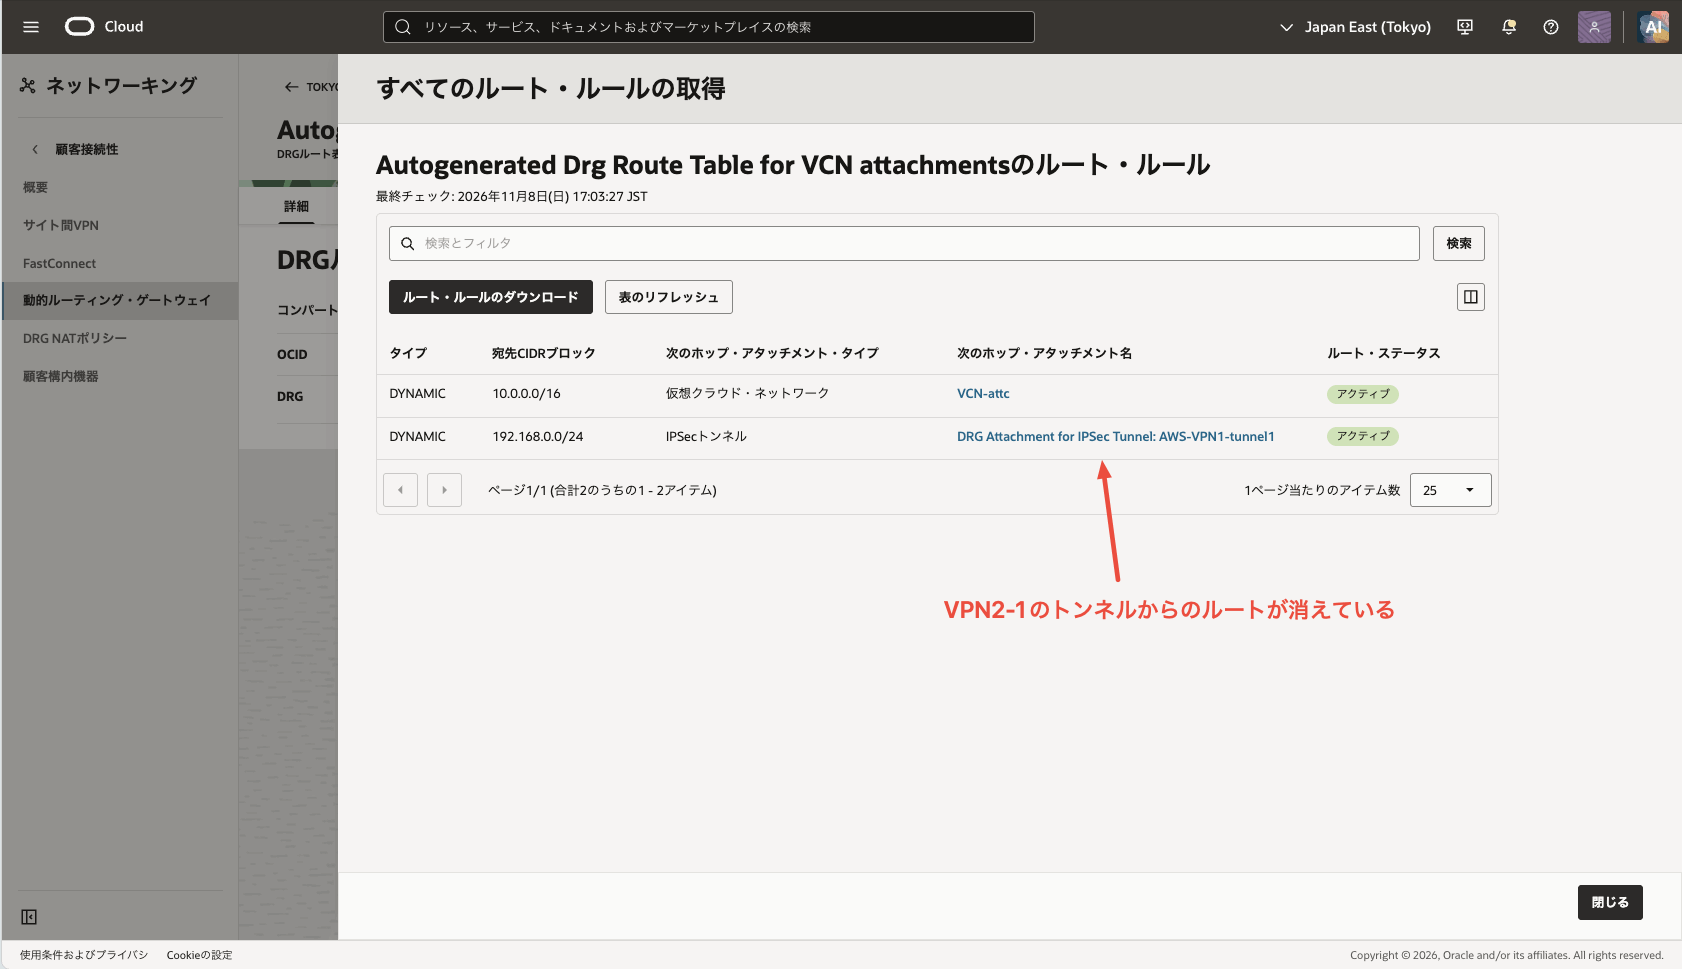
(1/2)OCI:DRGのルート表。VPN2のトンネル1の経路が消えた
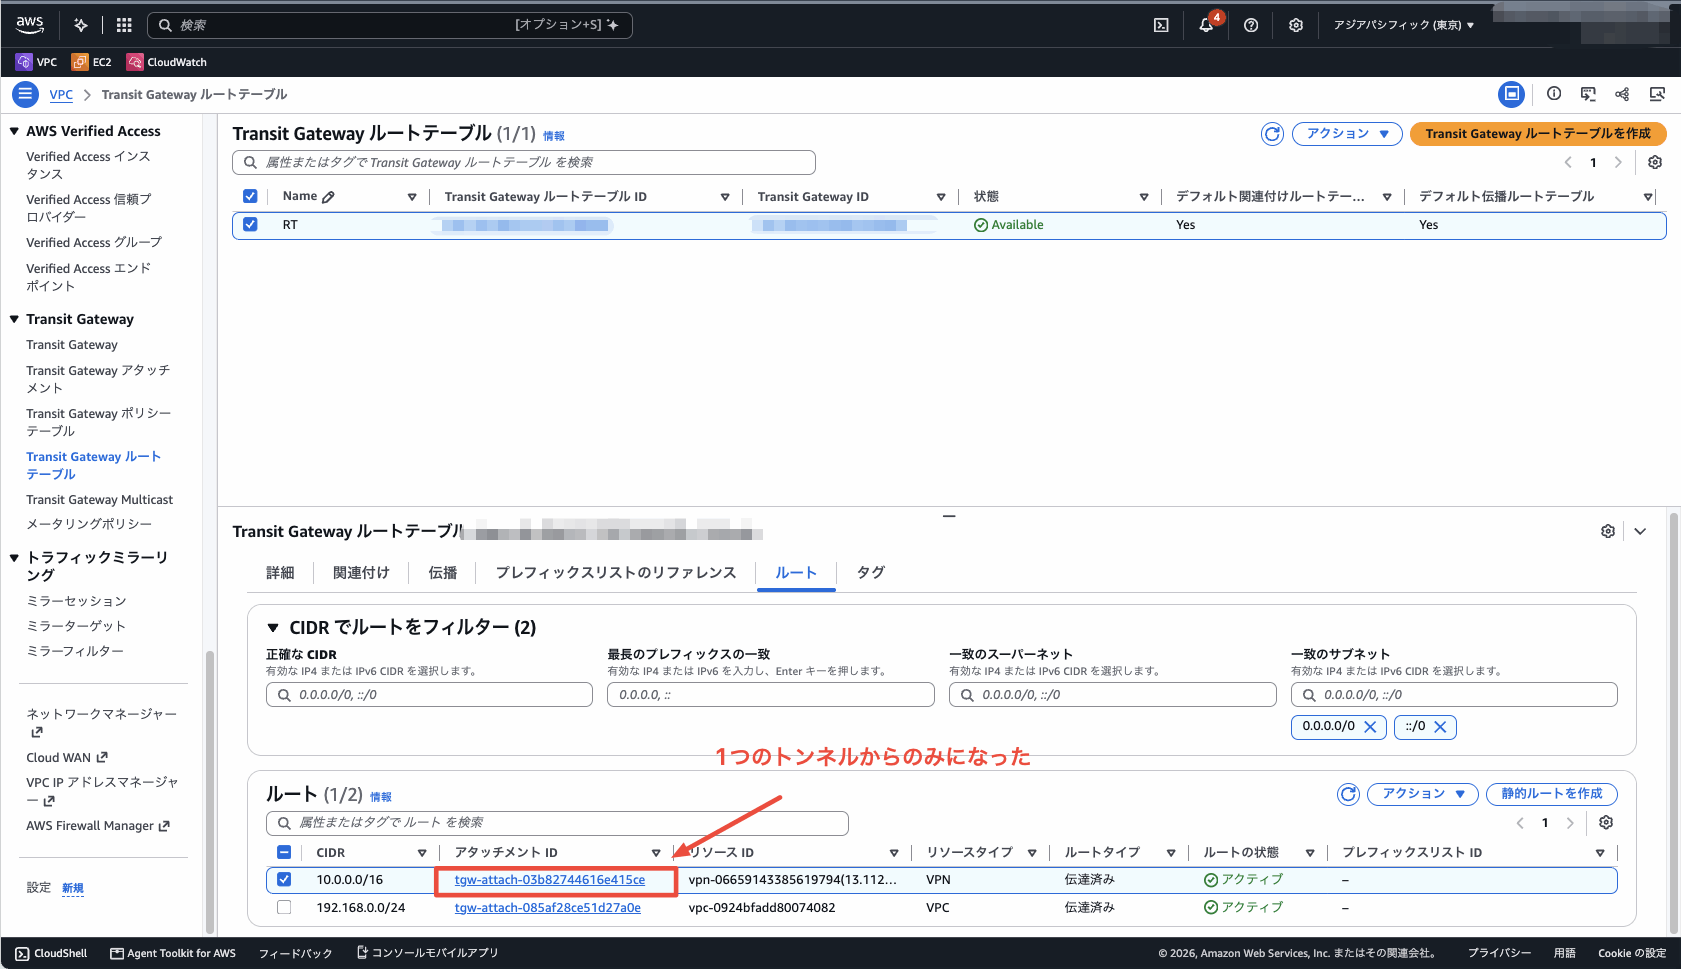
(2/2)AWS:TGWのルート表。OCI宛の経路が、VPN1のトンネル1からだけになった
メトリクスも見てみます。受信バイトは、止める前からVPN1のトンネル1を通っているので変わりません。送信バイトは、VPN2のトンネル1からVPN1のトンネル1に切り替わりました(以降、VPN2のトンネル1を「2-1」、VPN1のトンネル1を「1-1」と表記します)。
送信(OCI→AWS) 2-1
受信(AWS→OCI) 1-1
→
送信(OCI→AWS) 1-1
受信(AWS→OCI) 1-1
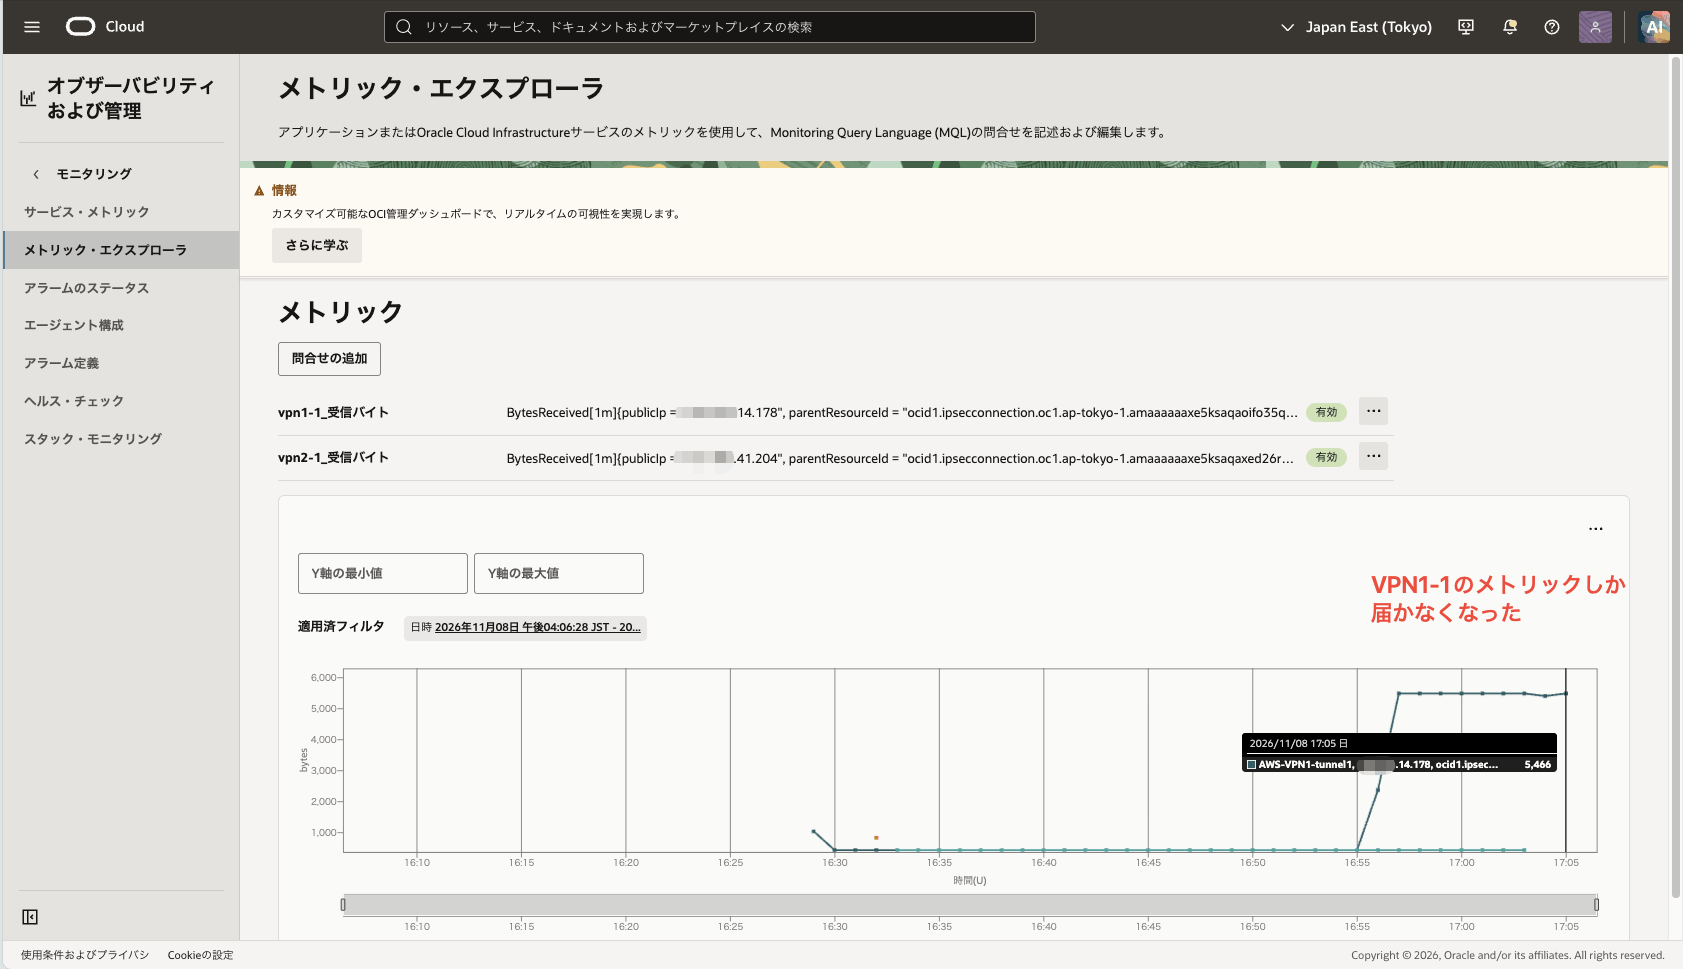
(1/2)OCI:モニタリング(受信バイト)。1-1のメトリクスだけが届く
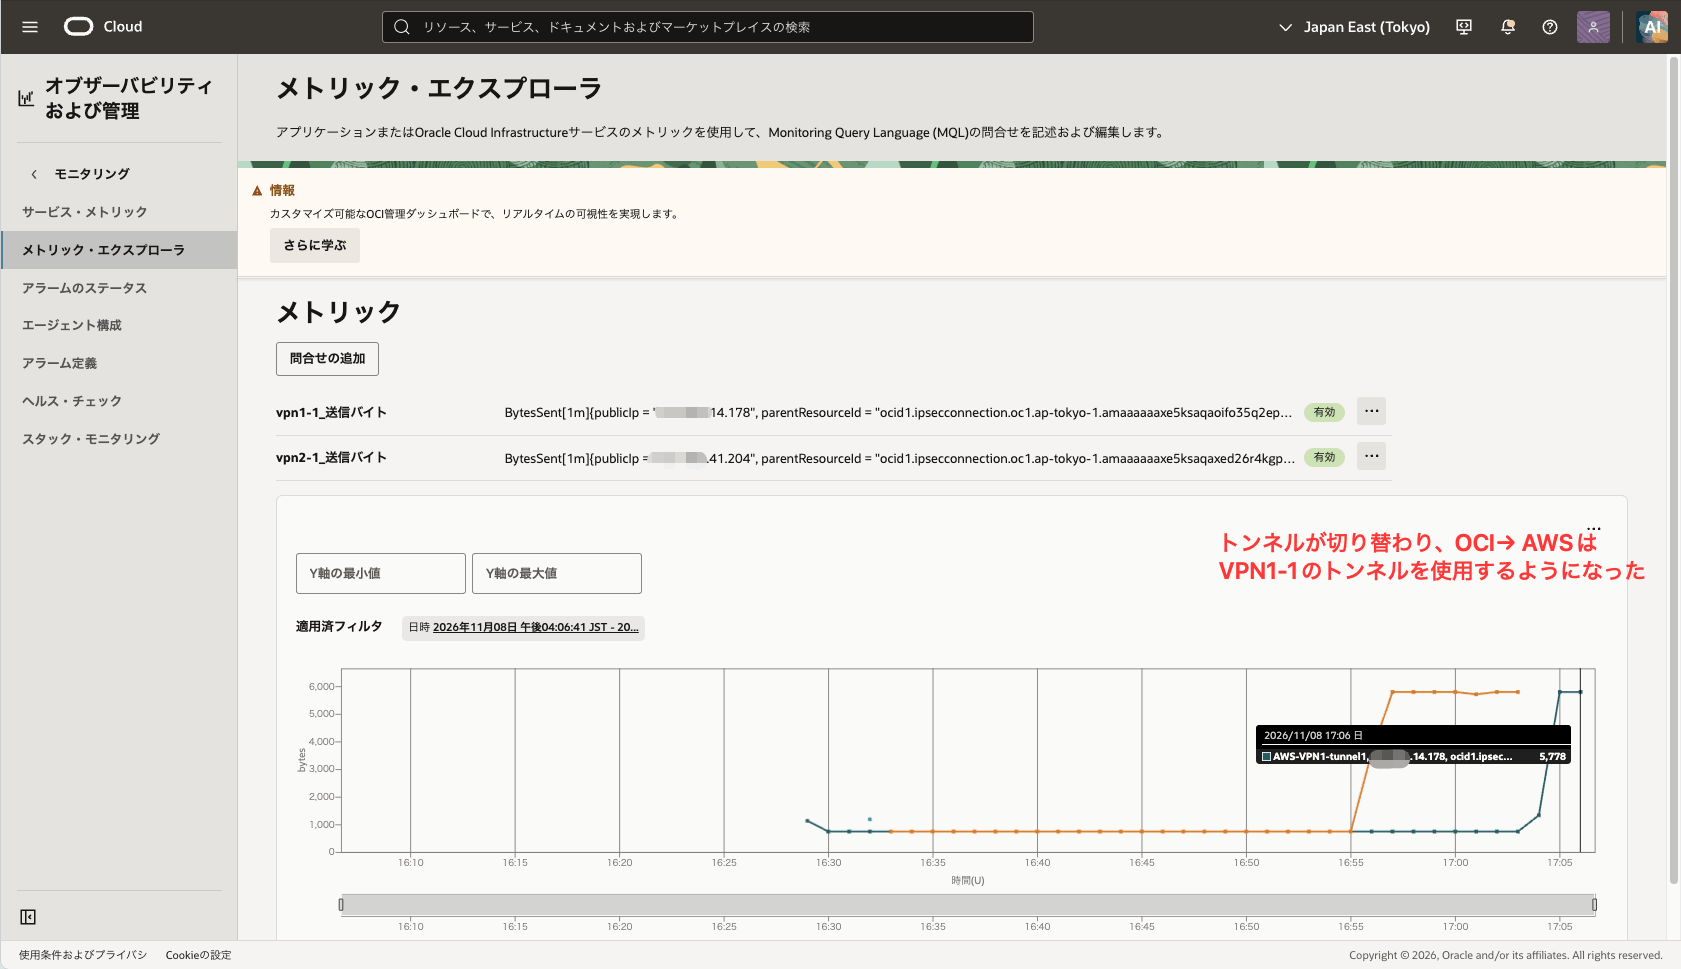
(2/2)OCI:モニタリング(送信バイト)。OCIからAWSへのトンネルが、1-1に切り替わった
共有シークレットの値から「AAA」を削除して、元の「AWSOCIAWS」に戻すと、メトリクスも元に戻りました(送信は1-1から2-1に切り替わりました)。
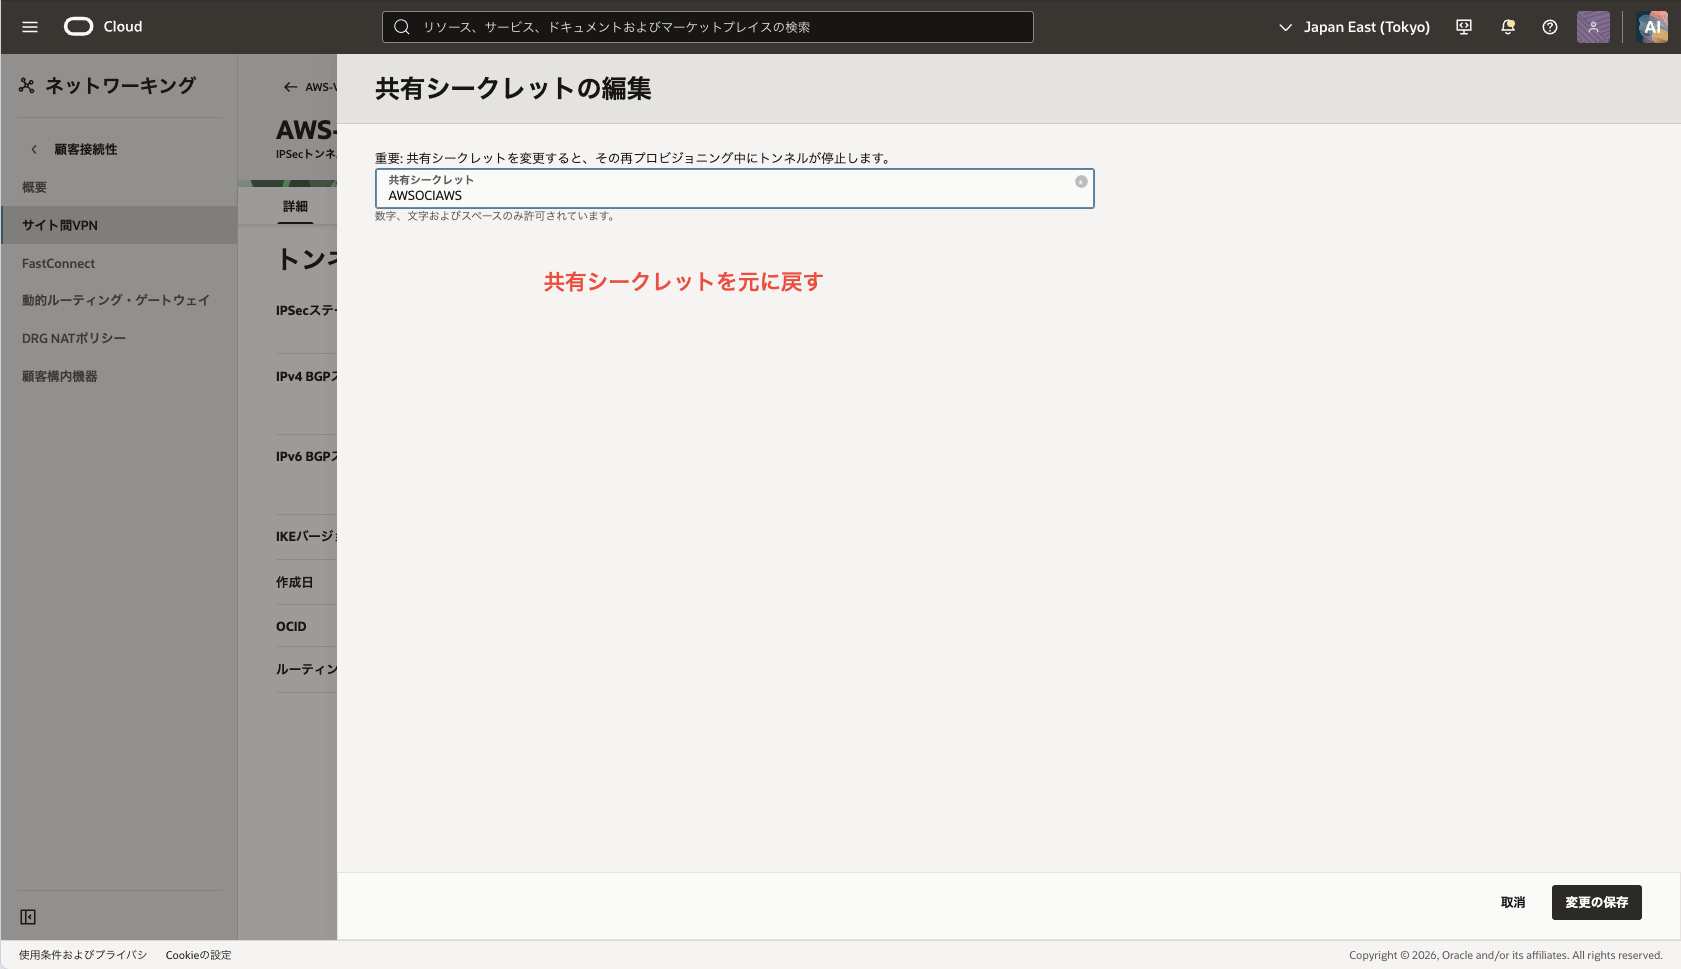
(1/3)共有シークレットから「AAA」を削除して、元の値(AWSOCIAWS)に戻す
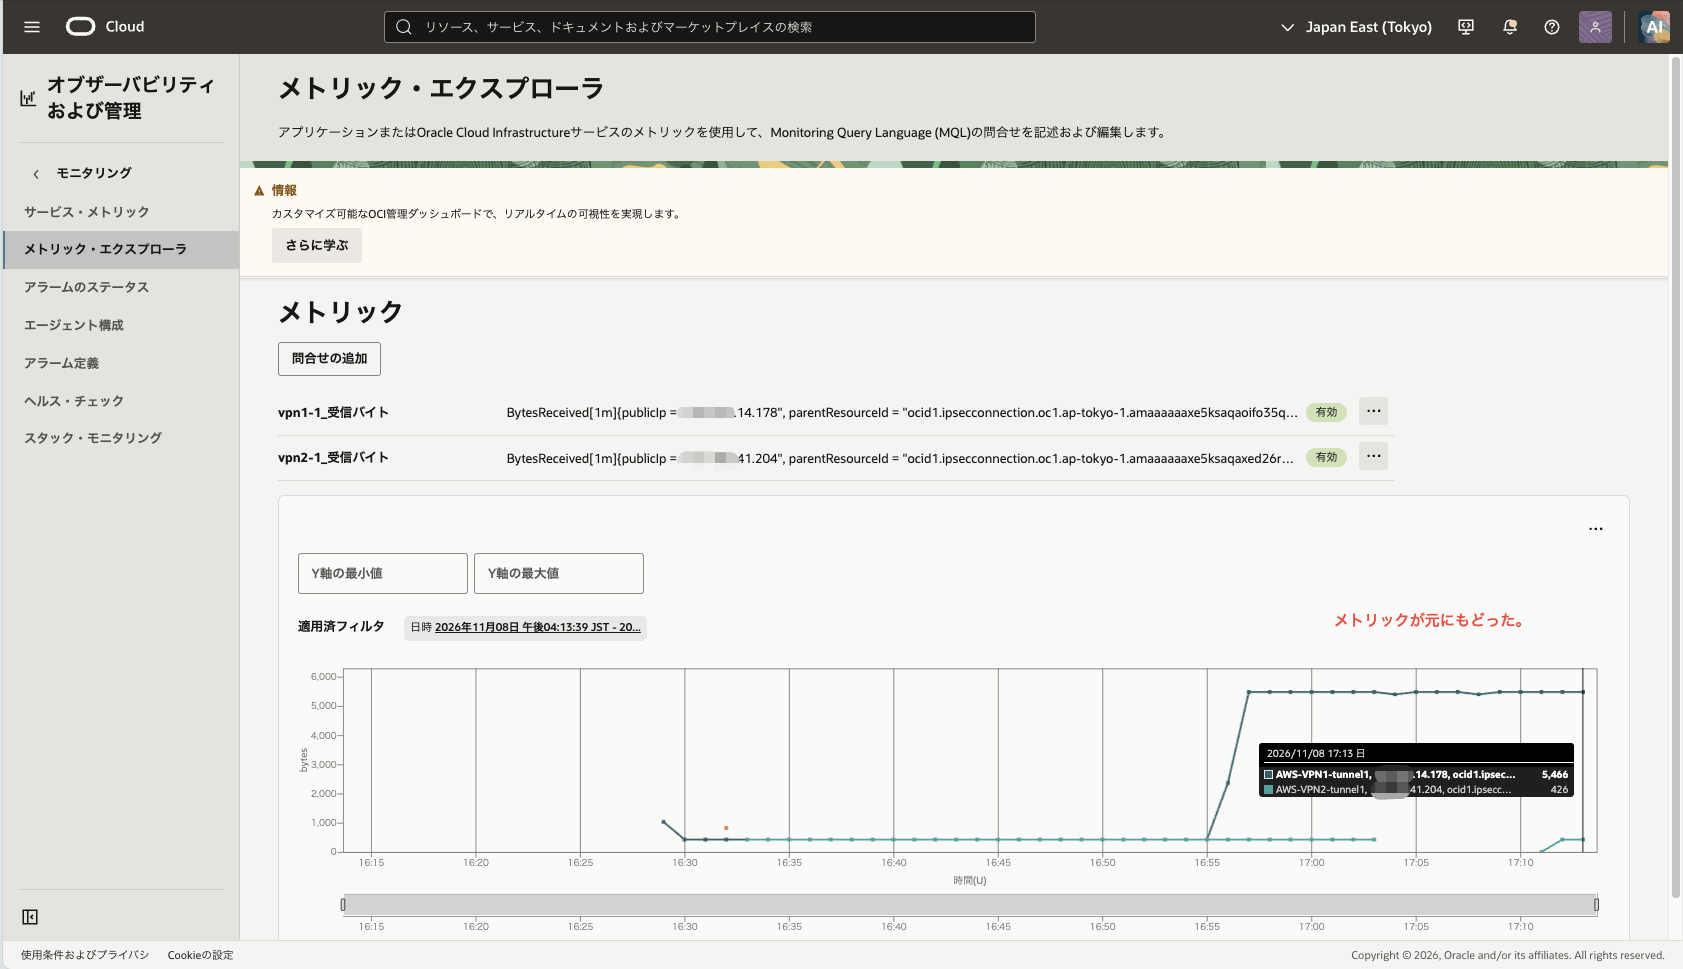
(2/3)OCI:モニタリング(受信バイト)。元に戻った
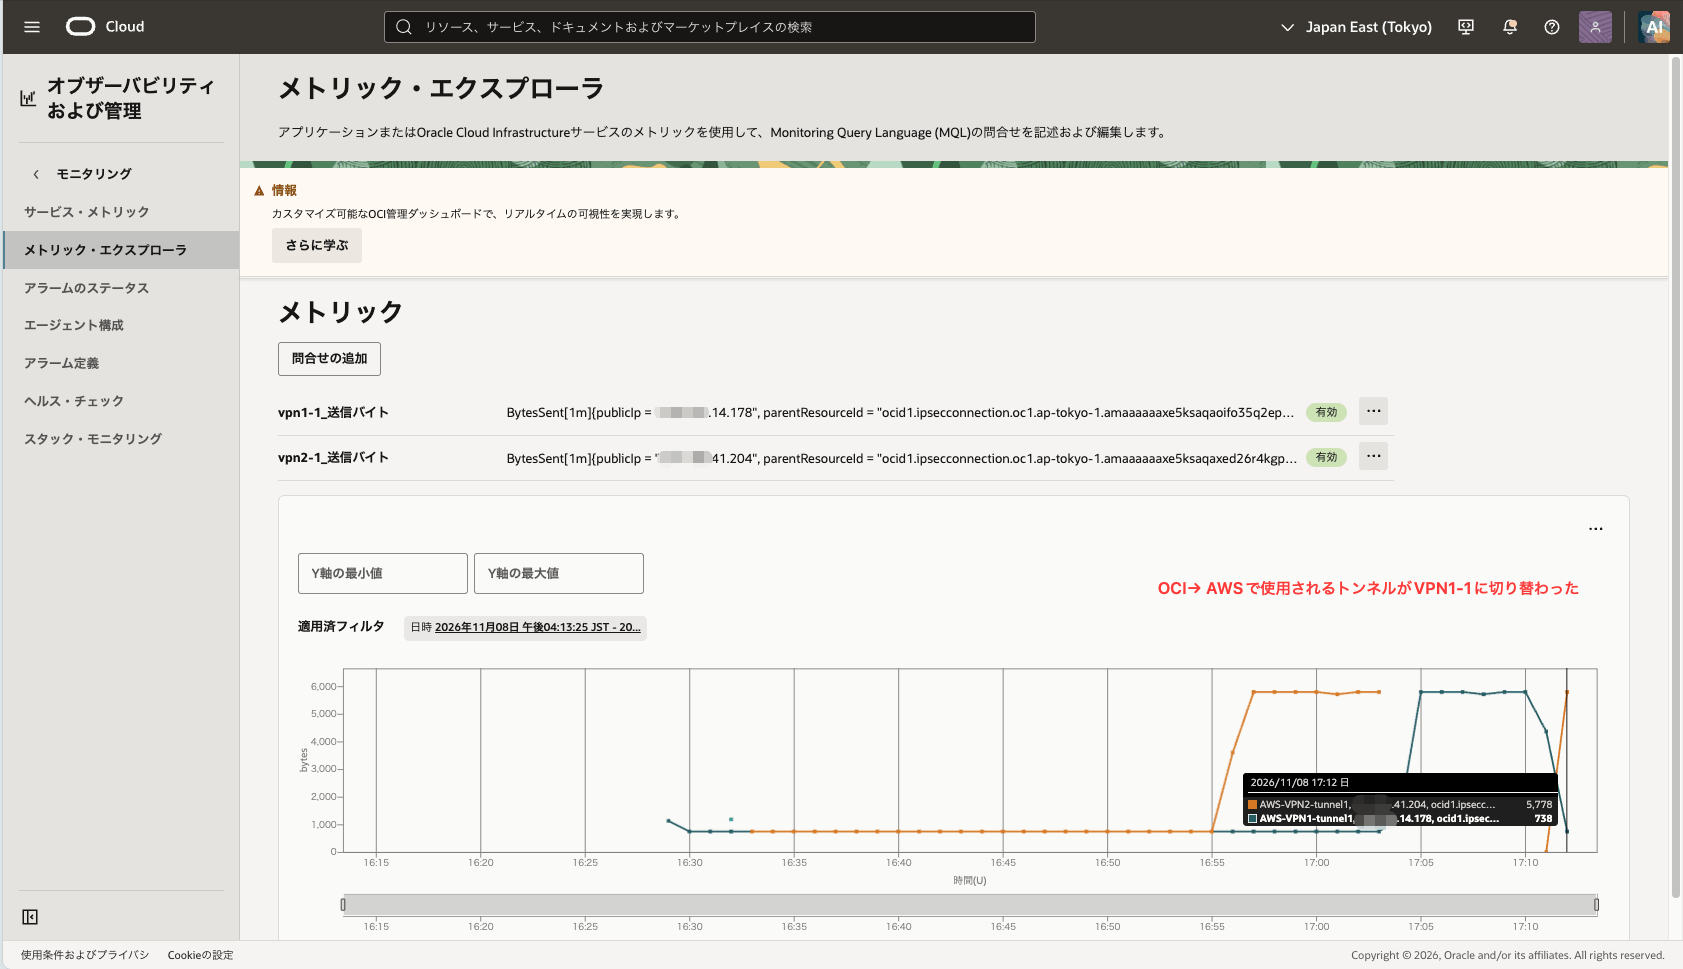
(3/3)OCI:モニタリング(送信バイト)。1-1から2-1に切り替わった
検証2:AWSからOCIへの通信が通っている「VPN1のトンネル1」を止める
今度は、AWSからOCIへの通信が通っている1-1を同じ方法で止めます。
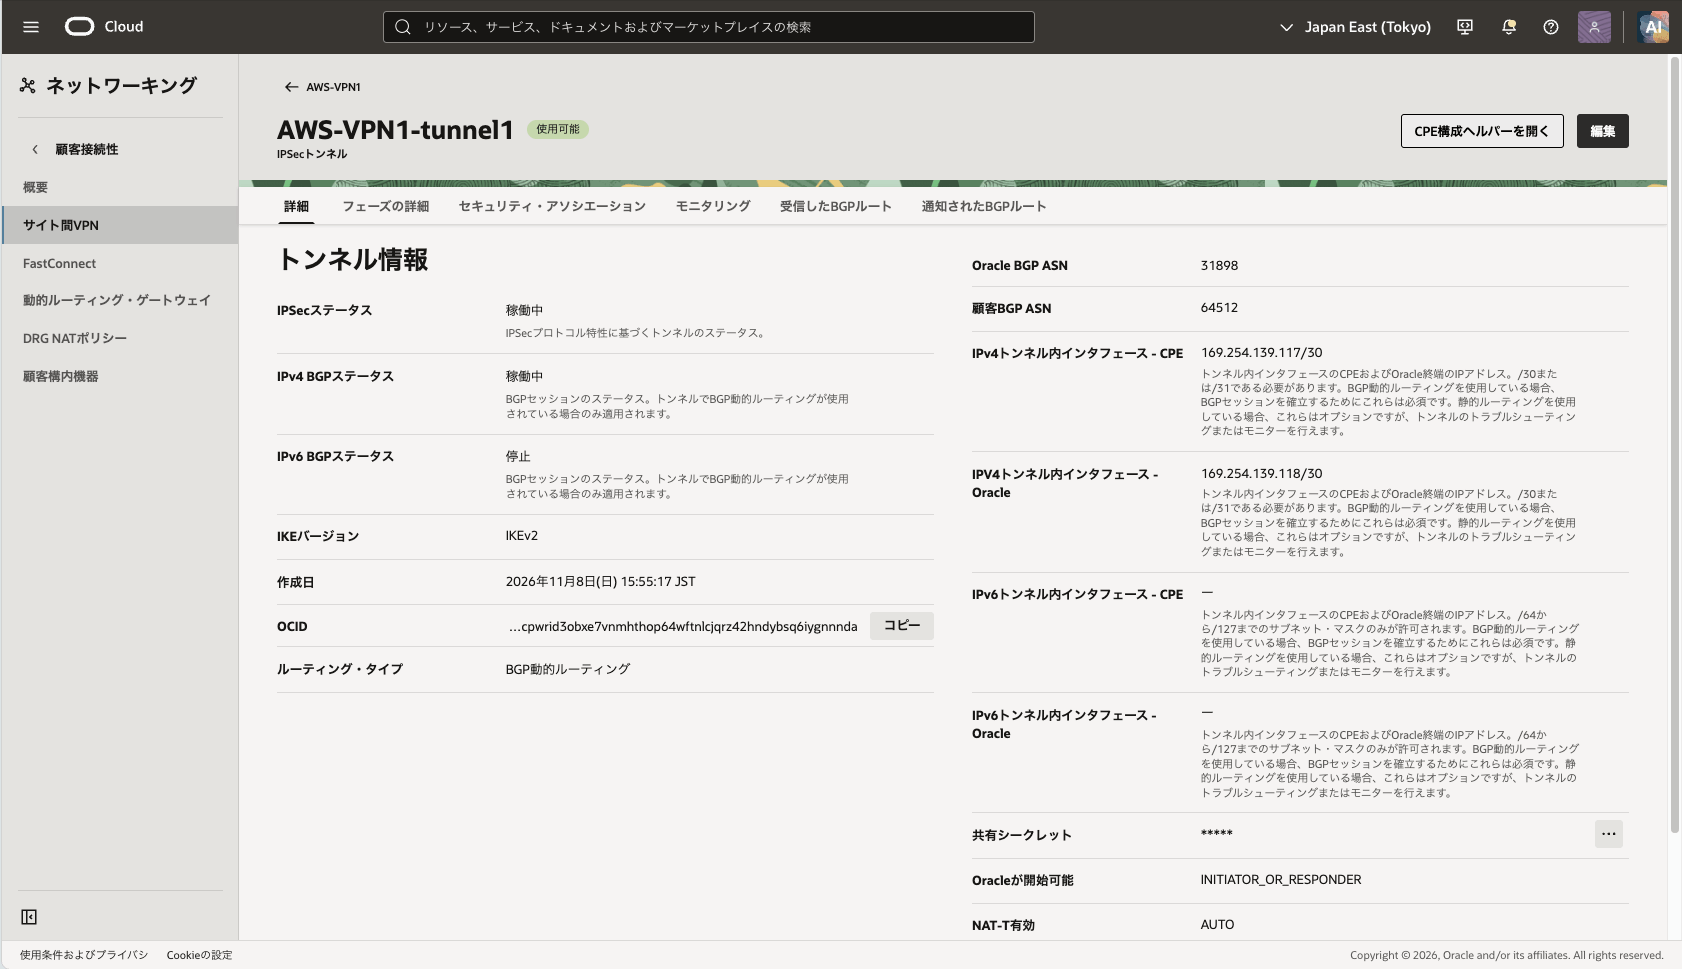
(1/2)1-1の詳細。ここから、共有シークレットを編集する
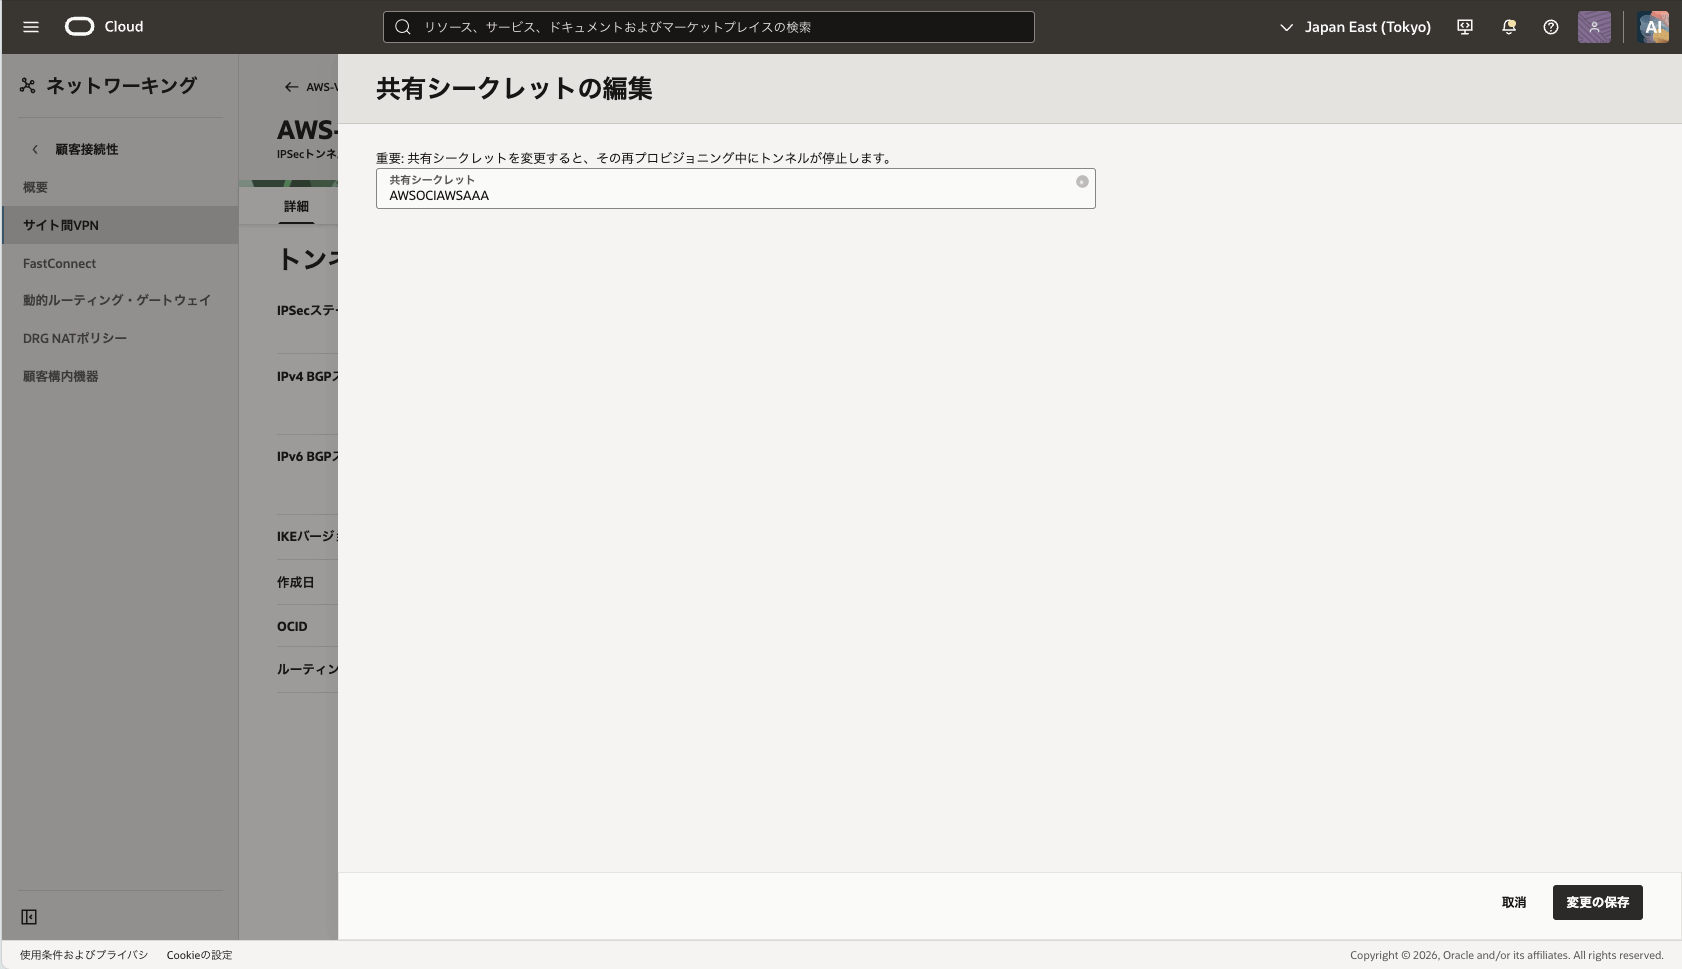
(2/2)共有シークレットに「AAA」を足して、トンネルを止める
結果です。pingは「no answer」が約20秒続き、そのあと通信が戻りました。検証1より止まっている時間が長くなりました。
ルート表では、止めた1-1の経路が消えています。OCIのDRGでは、使われていなかった「競合」の経路が消えただけなので、OCIからAWSへの通信は変わりません。
2-1 アクティブ
1-1 競合
→
2-1 アクティブ
1-1 経路なし
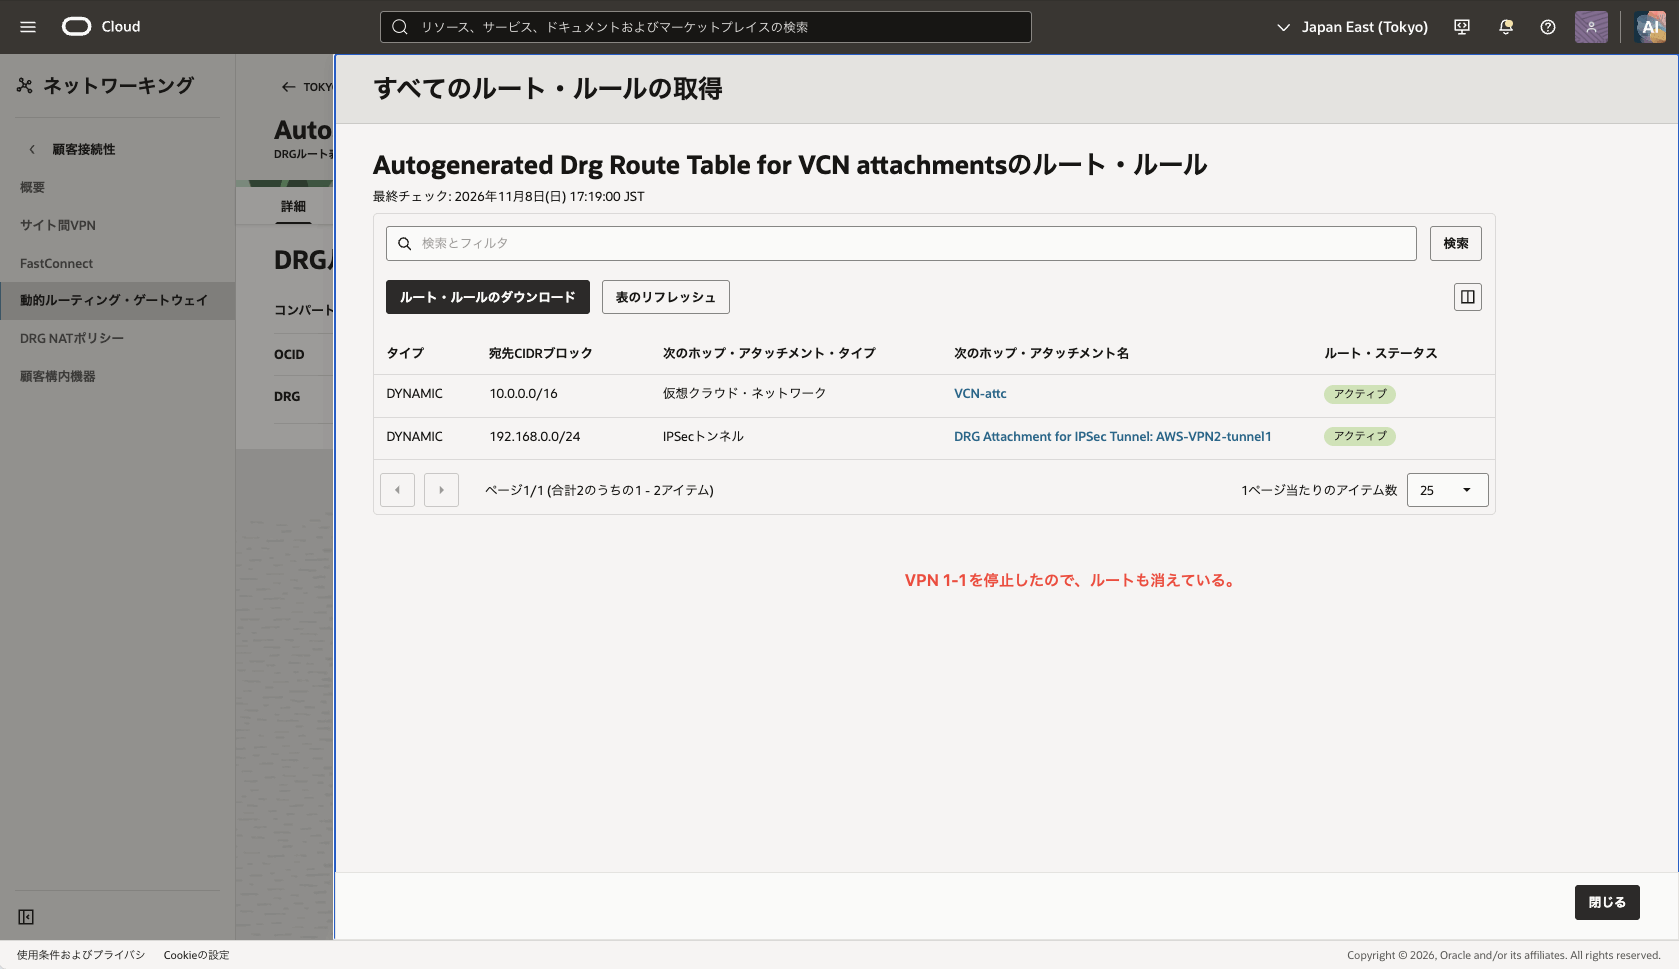
(1/2)OCI:DRGのルート表。1-1の経路が消えた
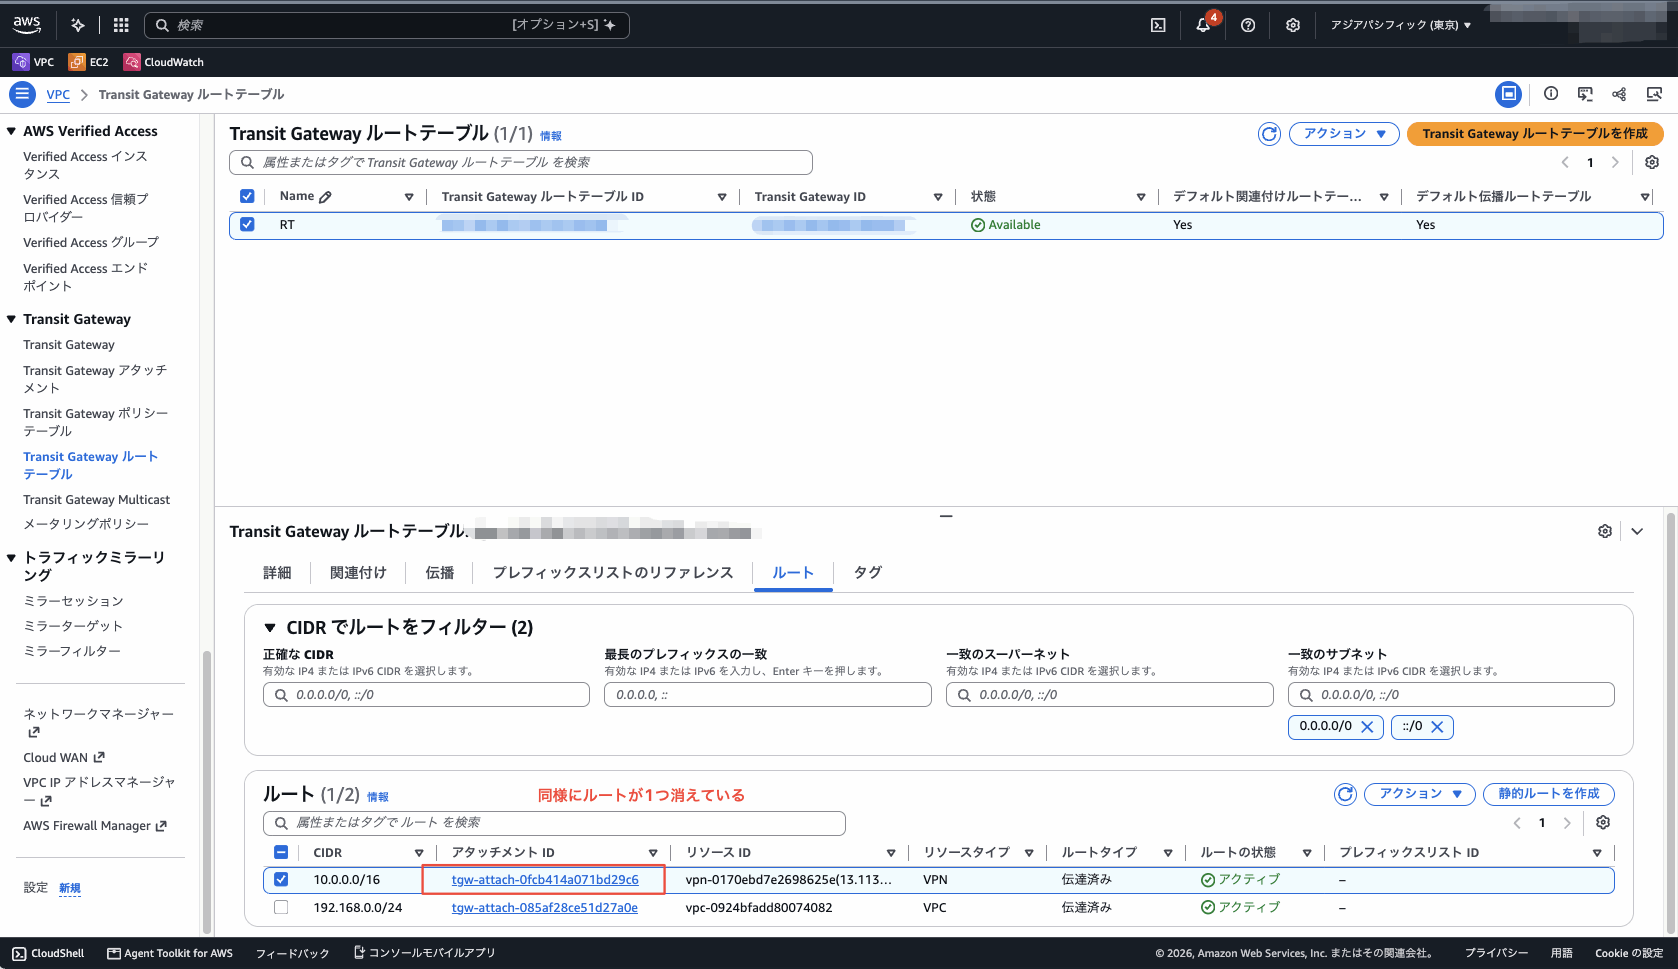
(2/2)AWS:TGWのルート表。OCI宛の経路が、2-1からだけになった
メトリクスです。送信バイトは止める前から2-1を通っているので変わりません。受信バイトは1-1から2-1に移りました。
送信(OCI→AWS) 2-1
受信(AWS→OCI) 1-1
→
送信(OCI→AWS) 2-1
受信(AWS→OCI) 2-1
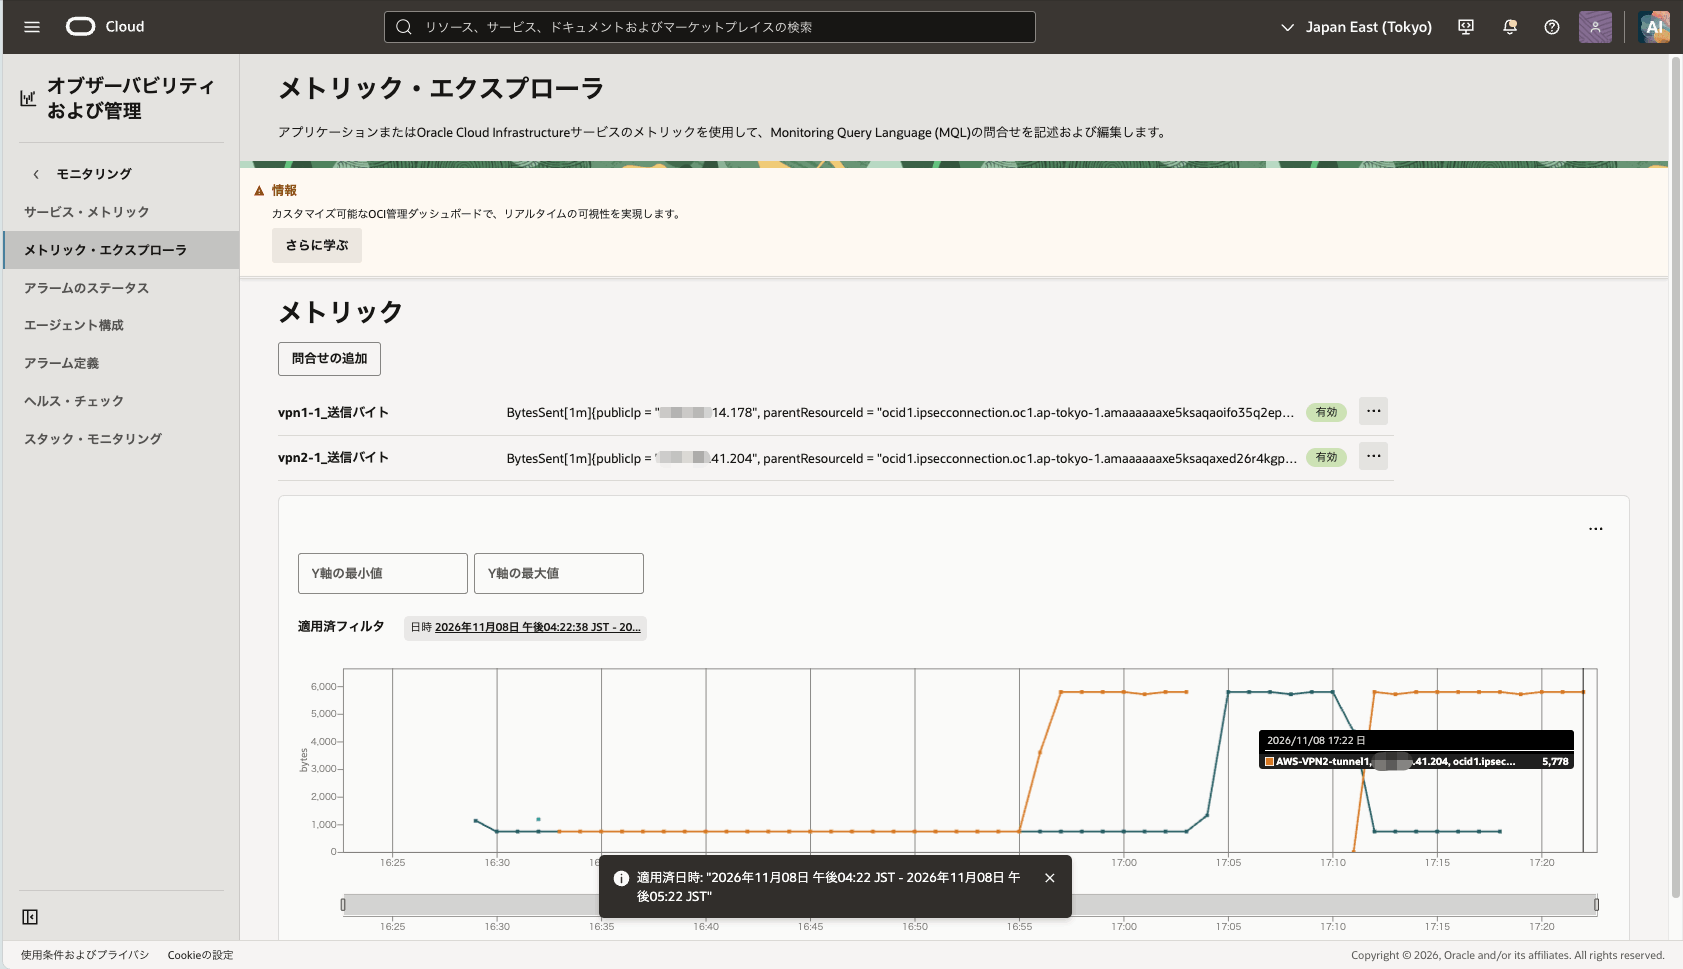
(1/2)OCI:モニタリング(送信バイト)。2-1のまま
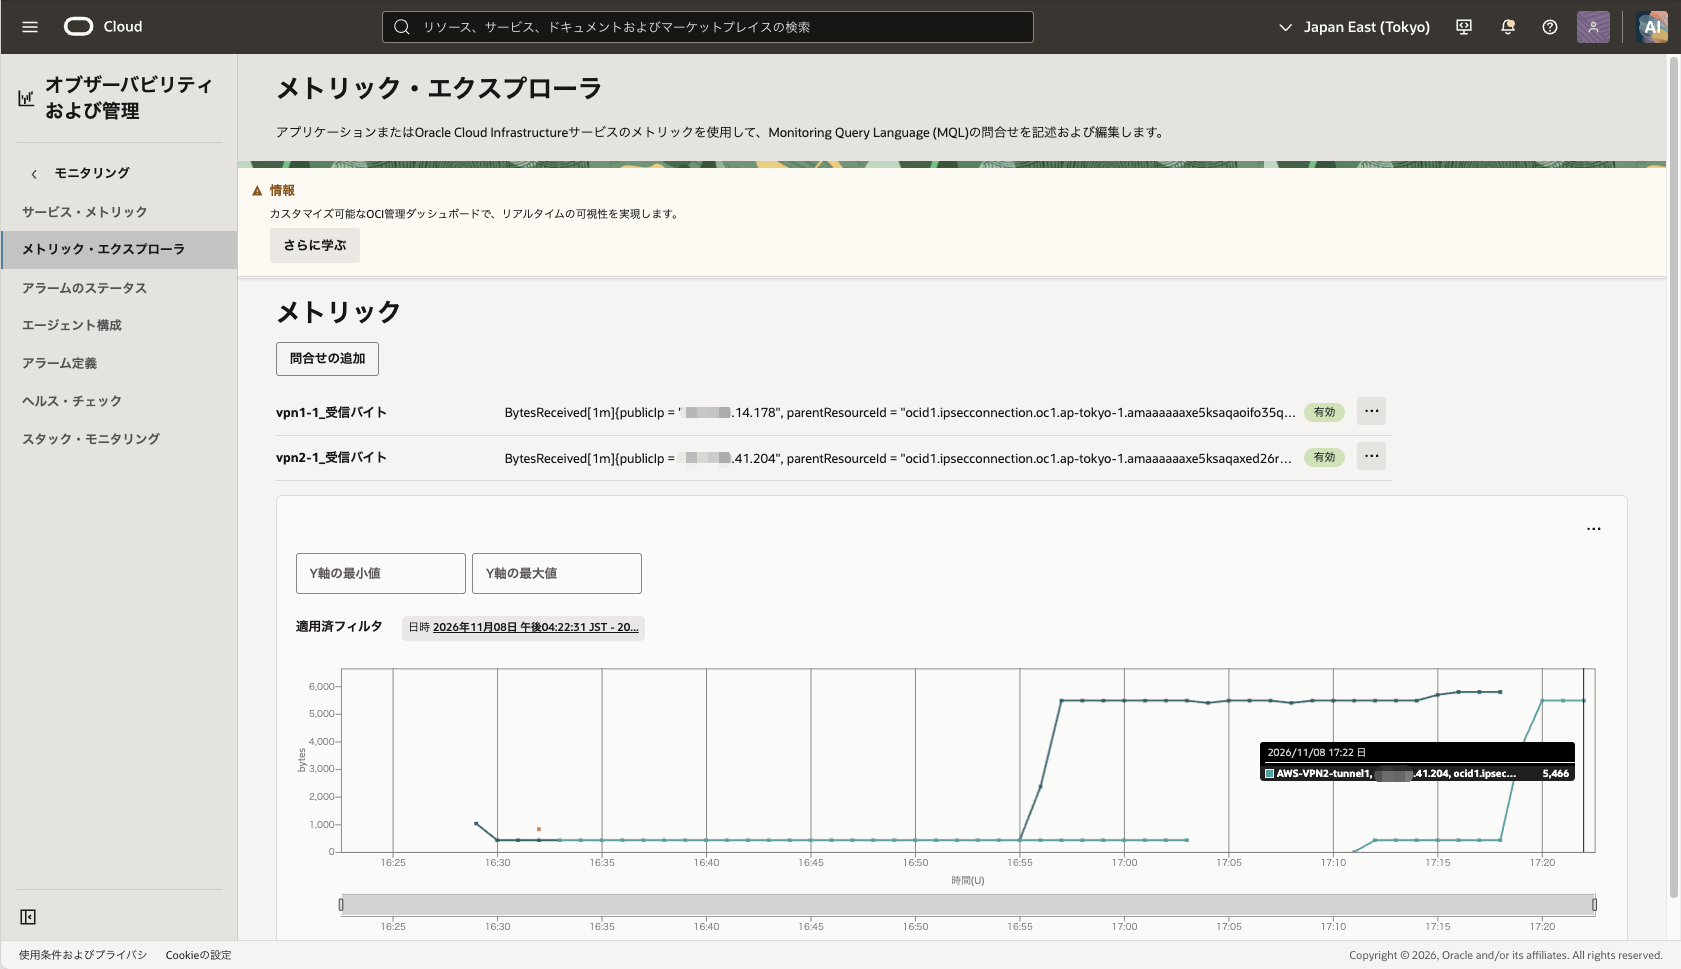
(2/2)OCI:モニタリング(受信バイト)。1-1から2-1に移った
どちらのトンネルを止めても、AWS側で何も操作せずに通信が戻りました。VPNを2本に分けた構成で冗長化できていると言えそうです!
止めたトンネルによって止まっている時間が違いました。OCIからAWSへの通信が通っていた2-1を止めたときは約1秒、AWSからOCIへの通信が通っていた1-1を止めたときは約20秒です。
これは私の推測ですが、AWS側は、ルートが届かなくなってトンネルが止まったと判断し、ルートを切り替えるまでに、約20秒かかったのかもしれません。ただし、今回はOCI側でトンネルを止めた検証です。障害の起き方によっては、この時間になるとは限りません。
注意点
この構成には、気をつけておきたい点があります。
経路が非対称になる可能性が高い
基本的には問題ありませんが、行きと帰りの通信が、別々のVPNを通ることがあります。
OCIからAWSへ向かう通信も、AWSからOCIへ戻る通信も、2本のVPNのどちらを通るかを、こちらで決めることはできません。1-1がメイン、2-1がサブのように、優先度を設定する機能(ASパスなど)が、OCIにもAWSにも、現状ないためです(2026/11時点)。
参照: AWS Transit Gateway の仕組み、動的ルーティング・ゲートウェイ
実際に私の検証環境では、OCIからAWSへの通信はVPN2、AWSからOCIへの通信はVPN1を通っていました(検証の章の「通っているVPNを確認する」をご覧ください)。行きと帰りで通るVPNが違うので、経路の途中に、ステートフルなファイアウォール機器などがないかを、事前に確認しておきましょう。
完全な冗長化にならない可能性がある
1つのVPN接続の2本のトンネルは、AWSでは、更新が一度に1本のトンネルにだけ適用されます。OCIでも、2本のトンネルは別々のOracleのルーターに用意されます。そのため、 1つのVPNのトンネル2本が、同時にメンテナンスで止まることは避けられるようになっています。
ところが、異なるVPNのトンネル同士ではそのような保証はありません。
そのため、メンテナンスなどで2本のVPNが同時に止まる可能性は、ゼロとは言えないので、ご注意ください。ドキュメントや仕様を調べた結果の判断なので、別の切り口でうまく避けられる方法があるかもしれません。ご参考までに。
Oracle VPN IPが、2つのVPNで同じになることがある
OCIで別々のVPNを作っても、払い出されるOracle VPN IPが同じになることがあります(私の環境でもそうなりました。構築の流れの章をご覧ください)。
これは私の推測ですが、同じIPなら同じ終端(機器)を共有している可能性が高いと考えています。冗長化のためには、2つのVPNのOracle VPN IPが別のIPになっていることを、作ったあとに確認しておきましょう。
OCIのドキュメントには、似た事例があります。冗長化のためにVPN接続を2つ作ったのに、UPになっている2本のトンネルが、同じOracleのルーターに着いてしまう、という内容です。
参照: 冗長性の処置: ケース3
対処は構築の流れの章のとおりです。1つのIPSec接続の2本のトンネルは別のVPNヘッドエンドに着地するので、片方のVPNだけもう一方のトンネルを使えば、2つのVPNが同じ終端を共有する形を避けられます。
私の検証環境でもこの方法で問題なくつながりました。異なるIPが割り当てられるまで作り直すよりは、早いと思います。
終わりに
AWSとOCIのサイト間VPNは、1つのVPNだとUPにできるトンネルが1本だけです。VPNを2本に分けてそれぞれ1本のトンネルだけを使い、BGPでつなぐと、片方が止まってもAWS側の操作なしで通信が戻りました。
最後までお読みいただき、ありがとうございました!この記事が皆様の設計・運用の参考になれば幸いです。